
Ubuntu防御OSS「kevward」公開、脆弱性と攻撃を可視化
この記事のポイント
- Ubuntuサーバ向け防御ツール「kevward」がオープンソースで公開された
- 対象はUbuntu 22.04 LTSと24.04 LTS、複数のソフトウェア情報を扱う
- パッチ適用やIP遮断は明示操作が必要で、導入前には検証が重要だ
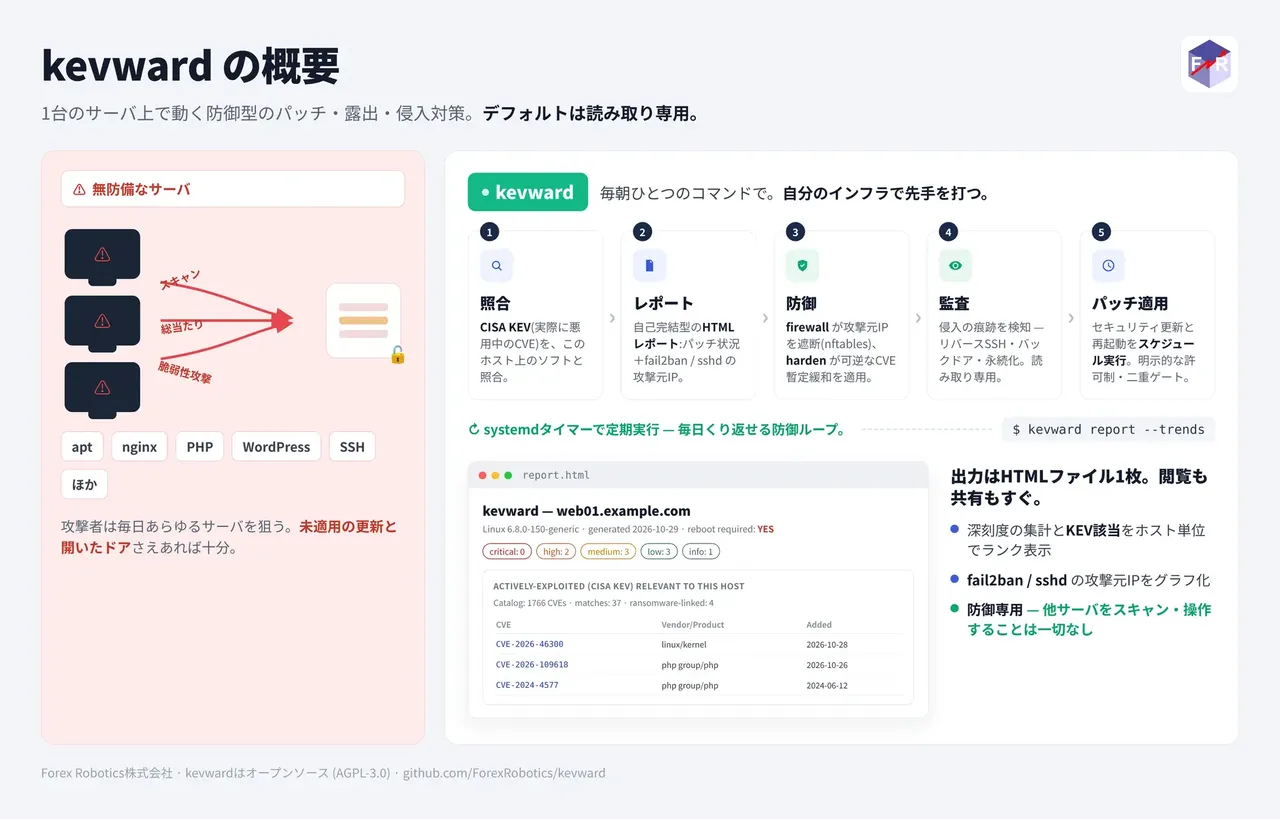
Forex Robotics株式会社は2026年11月2日、Ubuntuサーバ向けの防御型脆弱性対策ツール「kevward(ケブワード)」をオープンソースとして公開した。ライセンスはAGPL-3.0で、ソースコードはGitHub、配布パッケージはPyPIから入手できる。自社サーバを守るために開発したツールを公開用に整備したもので、企業は「Human-directed, AI-built」を開発コンセプトに掲げている。
悪用が確認された脆弱性と攻撃ログをまとめて確認
kevwardは、米国CISAの「Known Exploited Vulnerabilities(KEV)」カタログとホスト上のソフトウェア情報を照合し、関連する脆弱性を抽出する。KEVは実際の悪用が確認された脆弱性をまとめた資料で、単に深刻度が高い脆弱性を列挙するものではない。照合結果は更新の優先順位を検討する材料になるが、検出だけで悪用の有無や侵害の発生を断定できるわけではない。
また、fail2banやsshdの認証ログなどを読み取り、ログイン試行や遮断されたIPアドレス、更新状況を自己完結型のHTMLレポートに集約する。管理者がサーバごとに複数のコマンドやログを確認する手間を減らす狙いだ。公開されたGitHubの説明では、ソフトウェアの更新状況、攻撃元IP、KEVとの一致を一画面で把握する構成が示されている。レポートは外部サービスへの攻撃を行う機能ではない。
パッチ適用とIP遮断は明示的な操作が必要
ツールは読み取り専用の確認を基本とし、セキュリティ更新の適用には明示的な操作が必要となる。パッチ適用前のドライラン、再起動の予定管理、nftablesによる攻撃元IPのブロックリストなどを用意する。IP遮断は自ホストで観測した情報を使う防御策であり、外部の端末を攻撃する仕組みではない。設定や許可リストを誤ると運用への影響が生じ得るため、導入前の検証が重要になる。
さらに、cronやsystemd、SSHの認証鍵などに残る侵入痕跡を読み取り専用で点検する監査機能も発表された。対象はUbuntu 22.04 LTSと24.04 LTSで、nginx、Apache、MySQL、PostgreSQL、Redis、PHP、Node.jsなどの情報を扱う。WordPressやアプリケーション依存関係についてはレポート対象と自動更新対象が異なるため、すべてを一括で自動修復するツールと捉えるのは正確ではない。
AIとの共同開発を掲げるが、安全性は別途評価
同社は、人間が方向性や判断を担い、AIが実装を支援する開発手法を掲げ、AIエージェント向けの貢献ガイド「AGENTS.md」も公開している。これは開発体制についての企業側の説明であり、AIによる開発だから安全性や品質が保証されるという意味ではない。GitHubでソースを確認できることと、実運用で十分な検証を終えていることも区別する必要がある。
公開された資料からは、個別環境での検知精度、誤検知率、負荷、商用サポート条件などを一般化できない。利用を検討する管理者は、対象OSと対応サービスを確認したうえで、まず読み取り専用のチェックやレポートから評価するのが妥当だ。今回の発表は、脆弱性の優先順位付けから日常のログ確認までを小規模なサーバ運用でも扱いやすくする試みとして注目される。
読者アンケート
kevwardの導入を検討しますか?
回答して統計を見る
管理側のひとこと
kevwardはUbuntuサーバの脆弱性を可視化し、ログをまとめたツールです。運用前に設定の確認が必要です。
みんなの反応
55件まずは読み取り専用で試せるのがいいね
KEVと突き合わせる発想は実務向きだな
HTML一枚にまとまるのは助かりそう
これ無料で公開するのはなかなか太っ腹
自動遮断は便利だけど誤検知が怖い
本番に入れる前に検証環境で動かしたい
Ubuntu限定なのか、他のOSも気になる
小規模サーバを一人で管理する人向けかも
セキュリティ担当がいない会社には朗報
結局パッチ適用の判断は人間が必要だね
AI製だから安全とは限らないのが大事
AGENTS.mdまであるのは今っぽいw
SSHのログを毎回追うの大変なんだよな
まずはレポート機能だけ使ってみたい
ブロックリストの解除方法も気になる
再起動の時間帯を決められるのは便利
WordPressの更新は別管理なのね
Docker環境ではどう見えるんだろう
ライセンスの条件は先に確認しておこう
個人VPSの管理にも使えるのかな
導入手順が簡単なら試してみたい!
脆弱性の優先度を絞れるのはありがたい
検出できない攻撃も当然あるよね
攻撃元IPが見えるだけでも参考になる
管理画面が不要なら構成も軽そうだ
root権限が必要な操作は慎重にしたい
自動更新でアプリが壊れたら困るしな
CISAの情報を使うのは納得感ある
日本語ドキュメントも充実するといいな
サーバの棚卸しにも役立ちそう
一台から始められるのが現実的
ログの保持期間は設定できるのかな
開発者向けの説明がかなり具体的だね
検証結果を公開してくれると助かる
GitHubでコードが見られるのは安心材料
でもOSSだから無条件に信用はできない
既存の監視ツールと併用する感じかな
nftablesを使っているのが興味深い
許可リストの設定ミスだけは避けたい
侵入痕跡の監査まであるのは意外
本当に侵入されたかの判定は難しそう
AIと一緒に作る防御ツールって面白い
監査と遮断を分けているのは良さそう
保守担当が少ない現場ほど需要ありそう
実際のCPU負荷がどれくらいか知りたい
脆弱性の件数だけで焦らないことが大切
メンテナンス窓の設定は地味に重要
アップデート前のバックアップは必須だね
新しいOSSは運用実績も見て判断したい
HTMLレポートは共有しやすそう!
外部をスキャンしない設計は明快だな
サーバごとに結果を比較できると便利
AIエージェントの貢献が増えるのかな
誤遮断した時の復旧手順も欲しい
継続的にメンテされるか注目したい
一致する反応はありません。
情報元
- prtimes.jp リンク先:prtimes.jp
- github.com リンク先:github.com
- pypi.org リンク先:pypi.org
- www.cisa.gov リンク先:www.cisa.gov
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。