
ベリサーブ「SBOM.JP」に脆弱性優先度判定機能、11月提供へ
この記事のポイント
- ベリサーブがSBOM.JPに脆弱性優先度判定機能を追加すると発表した
- 対象はソフトウェアサプライチェーン管理製品で、悪用状況や影響を考慮する
- 11月上旬に提供開始し、12月にも追加対応を予定している
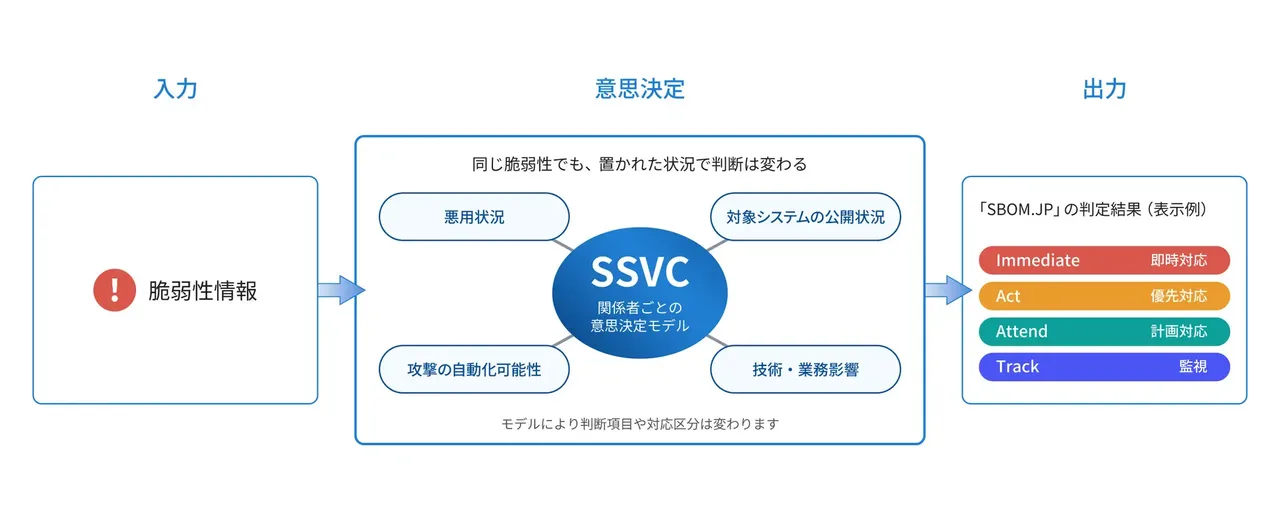
ソフトウェアの品質保証やセキュリティ支援を手掛けるベリサーブは2026年10月29日、ソフトウェアサプライチェーン管理パッケージ「SBOM.JP」に、脆弱性対応の優先順位を判断する新機能を追加すると発表した。提供開始は11月上旬を予定する。今回の機能は、脆弱性の深刻度だけでなく、悪用状況やシステムの公開状況、事業への影響を考慮する点が特徴だ。
CVSSの点数だけでは決められない対応順序
ソフトウェアの脆弱性評価には、深刻度を数値で示すCVSS(Common Vulnerability Scoring System)が広く用いられている。しかし、同じ点数でもインターネットから攻撃できるシステムと外部から接続できないシステムでは、実際の対応優先度が異なり得る。ベリサーブは、脆弱性が増えるなかで、限られた人員と時間をどこに振り向けるかが課題になっていると説明する。
SSVCに準拠したリスクベースの判断
新機能が採用するSSVC(Stakeholder-Specific Vulnerability Categorization)は、関係者の立場や状況に応じて脆弱性への対応を判断するための枠組みだ。ベリサーブの発表によると、悪用の実態、対象システムの公開状況、技術面や業務面への影響などを踏まえて優先順位を可視化する。CVSSを廃止するという発表ではなく、深刻度以外の判断材料を補う取り組みと位置付けられる。
「SBOM.JP」は、製品を構成するソフトウェア部品、依存関係、ライセンス情報などを管理するための製品だ。SBOMはSoftware Bill of Materialsの略で、いわばソフトウェアの部品表に当たる。従来から脆弱性情報との照合、管理ダッシュボード、対応状況を追跡するチケット機能を備える。今回の追加により、部品の把握から脆弱性の発見、対応順序の検討までを同じ管理基盤で扱いやすくする狙いがある。
11月上旬に提供、12月にも追加対応を予定
発表時点でSSVC準拠の新機能はまだ提供開始前で、開始時期は2026年11月上旬と案内されている。また同社は、米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)の拘束的運用指令「BOD 26-04」に準じた優先度判定にも、12月上旬に対応する計画を示した。これは今後の予定であり、現時点ですべての機能が利用可能になったわけではない。
企業にとっては、発見された脆弱性の件数そのものよりも、どの資産が影響を受け、どの問題を先に対処すべきかを説明できることが重要になる。例えば、外部公開サービスで悪用が確認されている問題と、影響が限定的な内部システムの問題を同列に扱わず、対応順序を検討する場面が想定される。ただし、実際の判断には資産情報の正確さや組織の運用ルールも必要で、ツールの導入だけで安全性が保証されるわけではない。
ベリサーブの製品案内では、「SBOM.JP」はSaaSまたはオンプレミスで提供可能とされ、価格は問い合わせ方式となっている。今回の発表には、新機能単独の価格や導入企業での効果を示す実測値は掲載されていない。利用を検討する企業は、対象となるシステムや既存の脆弱性管理プロセスとの連携方法、判断結果の説明可能性などを確認する必要がある。
読者アンケート
脆弱性の優先順位はSSVCで判断すべきだと思いますか?
回答して統計を見る
管理側のひとこと
11月上旬から提供開始予定の新機能は、脆弱性の優先順位をより正確に判断できるようになる。企業では、システムの状況に応じた対応が重要になるので、導入を検討する際は自身の運用に合わせた活用法を確認したい。
みんなの反応
55件深刻度だけで優先順位を決めないのは大事だね
現場だと全部すぐ直せと言われても無理なんだよな
SSVC対応が標準機能になる流れなのかな
外部公開してる資産をちゃんと把握するのが先かも
CVSSが高い順に直せばいいわけじゃないのか
運用担当者にはかなりありがたい機能かもしれない
11月上旬なら導入検討はもう始められそう
実際にどこまで自動で判定してくれるのか気になる
脆弱性管理の判断根拠が残せるなら助かる!
SBOMを作った後の運用こそ本当に大変なんだよね
価格が公開されていないのは少し気になるところ
中小企業でも使える料金設定だといいな
対応順位を説明できるのは監査でも便利そう
公開状況を間違えて登録したら結果も変わりそう
セキュリティ担当の負荷が少しでも減ればいいね
ツールより先に資産台帳を整理しなきゃなw
12月のCISA指令対応も合わせて気になる
脆弱性の数が多い組織ほど恩恵がありそう
SSVCって名前は聞くけど実務で使ったことない
影響範囲の判断に人の確認はまだ必要だろうな
点数が低い脆弱性を後回しにしていいとは限らない
製造業向けのSBOM管理は今後さらに重要になりそう
オンプレミスでも使えるのは選択肢が増えていい
脆弱性情報の更新頻度も知りたいところ
ダッシュボードで優先度が見えるのは分かりやすい
判断の基準を会社ごとに調整できるのかな
既存のチケット管理と連携できたら便利そう
こういう機能は導入後の運用設計が肝心だね
攻撃に使われているかどうかは重要な情報だ
単純なスコア順より現実的な考え方だと思う
実績や検証結果が出てから判断したいかな
新機能の画面や操作感をもっと見てみたい
緊急度を可視化できれば会議も短くなりそう
部品表を作って終わりじゃないのがよく分かる
ソフトウェアの依存関係が複雑すぎる問題もある
悪用状況をどの情報源から取得するのか知りたい
判断結果に納得できる説明が付くといいな
全部のパッチを即日適用するのは現実的じゃない
これ、脆弱性対応の属人化を減らせるかも
担当者が変わっても同じ基準で判断できると強い
高リスク判定でもすぐ直せない場合はどうするんだろ
SBOMと優先度管理が一体化するのは自然な流れ
AIの機能とSSVCの判定は別物として理解したい
システムごとの重要度を登録する手間はありそう
開発チームにも優先順位が共有されると助かる
リスクをゼロにする機能ではない点は注意だね
社内の運用ルールと合うか試してみたい
新機能だけの追加料金があるのか確認したい
脆弱性対応って技術と経営判断の両方が必要だ
優先順位が可視化されるだけでも一歩前進だと思う
公開サービスの管理漏れを見つける仕組みも欲しい
判断基準が透明なら利用者の信頼も上がりそう
海外のフレームワークに合わせる動きが増えたね
11月の正式提供後に詳しいレビューが見たい
現場の時間をどれだけ節約できるかがポイントかな
一致する反応はありません。
情報元
- www.veriserve.co.jp リンク先:www.veriserve.co.jp
- prtimes.jp リンク先:prtimes.jp
- www.veriserve.co.jp リンク先:www.veriserve.co.jp
- www.veriserve.co.jp リンク先:www.veriserve.co.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。