
サイバーステップとNAXA、侵入経路診断を11月開始
この記事のポイント
- サイバーステップとNAXAが企業向けセキュリティ診断サービスを11月1日に開始
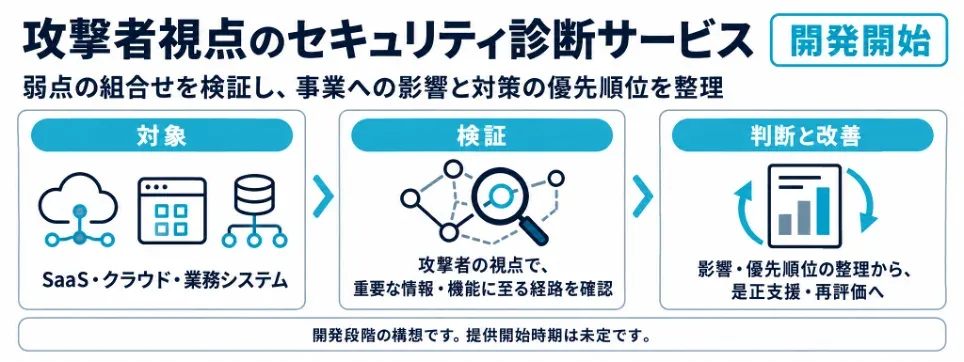
- 対象はSaaS、クラウド、業務システムで攻撃者視点の侵入経路を検証
- 対策の優先順位や是正計画を支援し、実用性が注目される
サイバーステップホールディングスは2026年10月29日、傘下のサイバーステップ株式会社とNAXA株式会社が、企業向けセキュリティ診断サービスを共同提供すると発表した。提供開始日は11月1日。対象はSaaS、クラウド、業務システムなどで、攻撃者の立場から重要情報や管理機能への侵入経路を調べる。両社は同持株会社の100%子会社で、システム開発やゲーム運営の経験を活用すると説明している。
単独の脆弱性ではなく「侵入経路」を検証
個々の脆弱性を列挙するだけでなく、複数の弱点が組み合わさった場合の影響を確認することが特徴だ。WebサービスやAPI、認証・権限管理、クラウド設定などを対象に、外部からアクセスできる接点を整理。一般利用者の権限で管理機能を利用できないか、顧客情報に到達できる経路がないかといったシナリオを検証する。顧客の許諾を得た範囲で実施するもので、無断の侵入試験ではない。
診断前には対象システム、実施時間帯、停止条件、緊急時の連絡方法などを合意する。発見した問題については、重要な情報や機能への到達可能性と事業への影響を踏まえ、対策の優先順位を報告する方針だ。設定変更や権限の見直しを含む是正計画の策定、対策の実行支援、修正後の再評価も提供範囲に含める。複数のSaaSを連携する企業や機密情報を扱う事業者、外部委託先との接続が多い組織などを主な顧客として想定している。
PHP関連の重大脆弱性にも対応方針
同社発表では、2026年10月に公表されたPHP関連の重大な脆弱性についても、侵入経路の検証と対策の優先順位付けに対応するとしている。ただし、今回のサービス発表自体は新たな被害発生を示すものではない。また、すべてのPHP利用環境に同じ問題があると断定できるものでもない。実際の影響は、利用中の製品・バージョンと正式なセキュリティ情報を照らして個別に判断する必要がある。
国内の脅威動向とサービスの位置づけ
情報処理推進機構(IPA)が2026年1月に公表した「情報セキュリティ10大脅威 2026」の組織編では、ランサム攻撃による被害が1位、サプライチェーンや委託先を狙った攻撃が2位、システムの脆弱性を悪用した攻撃が4位となった。複数のクラウドや業務サービスを連携させる環境では、個々の設定だけでなく、システム全体を通じて意図しないアクセス経路が生まれないかを確認する視点も重要になる。
一方、攻撃者視点の診断を導入しただけで安全性が保証されるわけではない。同社も、すべての脆弱性の発見やサイバー攻撃による被害の防止を保証しないと明記している。診断結果を継続的な更新、権限の最小化、監視、バックアップ、委託先管理などにどう結び付けるかが運用上の焦点だ。料金や具体的な提供形態の詳細は、10月29日時点で別途案内するとされており、利用条件の確認が必要になる。
今回の発表は、オンラインゲーム開発・運営に携わってきた企業グループが、企業システムのセキュリティ評価へ事業領域を広げる動きでもある。11月1日の提供開始後、診断範囲や報告書の実用性、是正支援の内容がどの程度明確になるかが注目点となる。親会社は連結業績への影響を軽微と見込んでおり、導入社数や実際の診断成果といった実績は、今回の発表からは確認できない。
読者アンケート
この侵入経路診断サービスを導入する予定はありますか?
回答して統計を見る
管理側のひとこと
11月1日から提供が始まる新たなセキュリティ診断サービスは、侵入経路を重点的に検証します。企業では設定や権限の見直しが重要です。
みんなの反応
55件ゲーム会社がセキュリティ診断に進出するのは意外だな
侵入経路まで見てくれるなら実務では助かりそう
11月開始って、発表から結構すぐなんだね
設定ミスの組み合わせが怖いのは分かる
単純な脆弱性スキャンとは違う感じなのかな
クラウドの権限設定は複雑になりがちだよね
報告書だけで終わらないのは良いと思う
結局どこまで修正を手伝ってくれるんだろう
価格が出ていないのはちょっと気になる
ゲーム運営の経験がどう生かされるか興味ある
診断する範囲を事前に決めるのは大事だな
管理者権限の設定ミスって本当に怖い
委託先の接続も対象になるならありがたい
実際の導入事例が出てから判断したい
APIの認可不備も見てもらえるのかな?
複数サービスの連携部分が一番難しそう
攻撃者視点って言葉だけだと範囲が広いね
修正後の再評価があるのは安心材料かも
でも一度診断しただけじゃ終わらないよね
中小企業でも依頼できる価格だといいな
大企業向けのサービスという印象もある
権限を最小限にするのは基本だけど難しい
診断中にサービスが止まらないか心配だ
停止条件まで事前に決めるのは合理的
外部公開しているAPIの棚卸しにも使えそう
クラウド設定の見落としは結構ありそうw
新しいセキュリティ事業として続くのかな
報告書の優先順位付けが一番ありがたい
弱点が複数つながるケースは厄介だよね
PHP関連も扱うという点は時期的に気になる
脆弱性の名前だけで不安を煽らないでほしい
対象バージョンの確認は結局必要になるね
サービスの実績がまだない点は気にしたい
運用担当者と診断側の連携が重要そう
監査ログの設定も確認してくれるのかな
ゲーム会社のインフラ経験は独特かもしれない
ランサム対策は診断だけでは足りないと思う
設定変更の支援がどこまで含まれるか知りたい
顧客情報を扱う会社には需要がありそう
見つかった問題の優先順位は確かに悩む
実際に侵入できるかの検証は慎重にやってほしい
料金体系が公開されたら比較しやすくなる
既存の診断サービスとの違いを詳しく知りたい
企業のSaaS利用が増えすぎて管理が大変
ゲーム開発のノウハウが活きたら面白い!
事前の許諾範囲を明確にするのは当然だよね
セキュリティ対策は継続してこそ意味がある
クラウド横断の権限チェックは需要ありそう
診断結果を現場で直せる形にしてほしい
実績と具体的な事例が出るのを待ちたい
全部の脆弱性を見つけられないのは当然か
障害を起こさず検証できるかが大事そう
委託先を含めた確認はかなり手間がかかる
対策後にもう一度チェックできるのは良い
11月以降の詳細発表も追ってみたいな
一致する反応はありません。
情報元
- prtimes.jp リンク先:prtimes.jp
- www.ipa.go.jp リンク先:www.ipa.go.jp
- www.ipa.go.jp リンク先:www.ipa.go.jp
- cshd.cyberstep.com リンク先:cshd.cyberstep.com
- www.naxa.co.jp リンク先:www.naxa.co.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。