
富士通、サイバー防衛の新支援開始 資産と脅威を一元評価
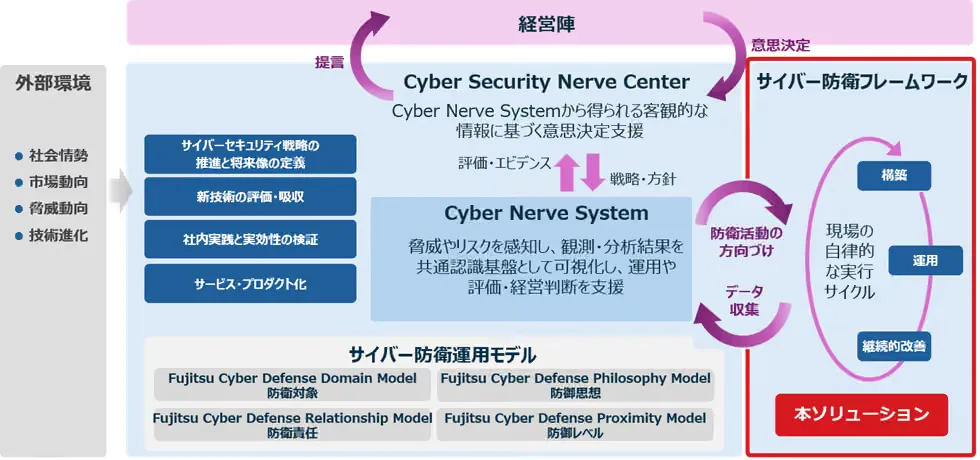
富士通は2026年10月27日、企業・組織のサイバー防衛能力の向上を支援するソリューションの提供開始を発表した。外部公開IT資産の把握、脅威情報の収集、リスク評価、対策の優先順位付け、実施状況の可視化を一連の流れとして扱う。2026年8月に策定した戦略「Fujitsu SPIRAVOLVE Cyber Defense」を具体化する取り組みで、単独の監視ツールを新たに発売するという説明ではなく、既存のサービスと実践知を顧客環境に応じて組み合わせる構想だ。
ASMとCTIで外部から見える危険を把握
第一の柱は、インターネット側から確認できる資産と脅威の継続的な把握だ。ASM(アタックサーフェスマネジメント)で外部公開されたサーバーやシステムなどを調べ、管理台帳だけでは見落としやすい資産や脆弱性の発見につなげる。さらにCTI(サイバー脅威インテリジェンス)を用いて、外部で流通する認証情報など、自社に関係する脅威情報を収集・分析する。脆弱性スキャンの結果とも照合し、攻撃に悪用され得る箇所を絞り込む。
事業への影響を加味して対応順を決める
見つかった脆弱性を深刻度の数値だけで並べるのではなく、CMDB(構成管理データベース)などの資産管理情報と結び付ける点も特徴だ。対象システム、管理責任者、保有情報、事業上の重要度を確認し、障害や侵害が起きた場合の影響を踏まえて優先順位を検討する。たとえば技術的な危険度が同じでも、扱うデータや業務の重要性が異なれば対処の緊急性も変わる。富士通はこうした判断を支援し、限られた人員や予算を重要な対策に振り向ける狙いを示している。
対策の実施段階では、評価結果に応じて同社のセキュリティ関連機能を組み合わせ、対応状況を管理・可視化する仕組みを構築する。発見した問題を担当者に伝えるだけで終わらせず、どの対策が実行されたか、リスクがどこまで下がったかを継続的に確認する考え方だ。将来的には、経営層と運用現場がそれぞれの役割に応じた情報を参照し、判断できる一元的な管理へ発展させるとしている。実際の機能構成は顧客の環境に応じて異なる。
10月設立の専門組織を中核に機能拡充
富士通は2026年10月1日に設立した「Cyber Security Nerve Center」を中核として、関連ソリューションを順次拡充する。今回の発表は8月の戦略策定、9月の能動的サイバー防御支援サービス開始に続く動きと位置付けられる。クラウド利用や取引先とのシステム連携が増えるなか、社内で把握している資産情報だけでは攻撃面を捉えきれないことが背景にある。
今後は2026年度中を目途に、AIによる調査と専門家の知見を組み合わせたインシデント対応支援、AIを活用した脆弱性診断、AIレッドチームオペレーション、SOCとの連携などを進める計画だ。ただし、これらの機能すべてが10月27日時点で一斉に提供開始されたわけではない。発表では、導入企業数や実測の被害低減率、具体的な利用料金は明示されていないため、効果や費用対効果を断定することはできない。
企業側にとっては、検出件数の多さよりも、重要な資産に関するリスクを適切に評価し、対処を完了できるかが焦点となる。富士通が掲げる継続的な防御サイクルは、脆弱性管理と事業リスク管理を接続する方向性を示すものだ。一方で、既存の資産台帳の精度、部署間の責任分担、優先順位の合意形成が不十分なら、可視化だけでは対策が進まない可能性もある。今後の提供範囲と運用実績が評価の材料になる。
管理側のひとこと
富士通の新ソリューションは、重要な資産のリスクを正確に評価する仕組みを提供します。対策の優先順位付けには、事業への影響をしっかり考慮する必要があります。
みんなの反応
55件資産台帳と脅威情報を結び付けるのは実用的そう。
まず自社の公開サーバーを把握するのが大変なんだよね。
脆弱性が多すぎて優先順位を決めるのが難しい。
CMDBが古い会社だと導入前の整備が必要かも。
経営層にもリスクを説明しやすくなるなら助かる。
結局どのくらい費用がかかるのか気になる。
AI診断はまだ今後の予定なんだね。
全部が今日から使えるわけではないのは注意だな。
見つけるだけでなく修正まで追えるのは良い。
担当者が不明な資産って意外と多いw
既存ツールとの連携がどこまでできるか知りたい。
外部公開資産の棚卸しは定期的にやりたい。
認証情報の流出まで見るのは重要だと思う。
セキュリティ担当の人手不足に効くのかな。
優先度の判断根拠が見える仕組みだといいね。
脆弱性のスコアだけで決められないのは分かる。
大企業向けだけじゃなく中小でも使えるのかな。
導入事例が出たら効果を確認したい。
自社システムの重要度を決める作業が難しそう。
管理画面が複雑だと現場が使いこなせないかも。
攻撃される前の対策に予算が回るといいな。
月次報告の資料作成も楽になりそう?
リスクが下がったことを測れるのは大きい。
AIレッドチームの具体的な内容が気になる!
セキュリティ製品が増えすぎる問題も解決してほしい。
運用現場と経営層の視点は違うからなあ。
公開しているつもりのない資産が怖い。
脆弱性を発見しても直せない事情があるんだよね。
誤検知の扱いはどうするんだろう。
事業影響まで含めた優先順位は納得感がある。
委託先との連携も見える化できたら便利。
複数クラウドを使っている企業ほど必要そう。
スキャン頻度や対象範囲が気になる。
障害対応との役割分担も整理してほしい。
セキュリティ予算の説明材料にはなりそう。
情報を一元化すると権限管理も大切だね。
担当部署が多いと導入調整だけで時間かかりそうw
外部から見える状態を把握するのは基本だけど大事。
重要度の判定に人の判断が残るのは自然。
サービスの料金体系が公開されるのを待ちたい。
実際の被害削減データが出るまでは様子見かな。
AIの提案をそのまま採用しない運用が必要そう。
自社で管理できる範囲と委託する範囲を知りたい。
インシデント対応も一体化するなら便利そう。
レッドチームは検証範囲の合意が重要だよね。
小規模な組織でも設定が簡単なら使いたい。
ツールより運用の継続が難しいんだよな。
責任者が分かるだけでも対応が進みそう。
可視化の指標がどう設計されるか興味ある。
検出した問題の対応期限まで管理できるのかな。
社内の古いシステムが一番の課題かもしれない。
単発の診断から継続的な管理に変わる流れか。
防御の効果を経営に伝えられるのは良さそう。
製品を入れるだけで安全になるわけではないね。
今後の実証結果と導入事例を見て判断したい。
一致する反応はありません。
情報元
- global.fujitsu リンク先:global.fujitsu
- global.fujitsu リンク先:global.fujitsu
- global.fujitsu リンク先:global.fujitsu
- cloud.watch.impress.co.jp リンク先:cloud.watch.impress.co.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。