
新型サイバー攻撃4手口を調査、AIエージェント乗っ取りも警戒
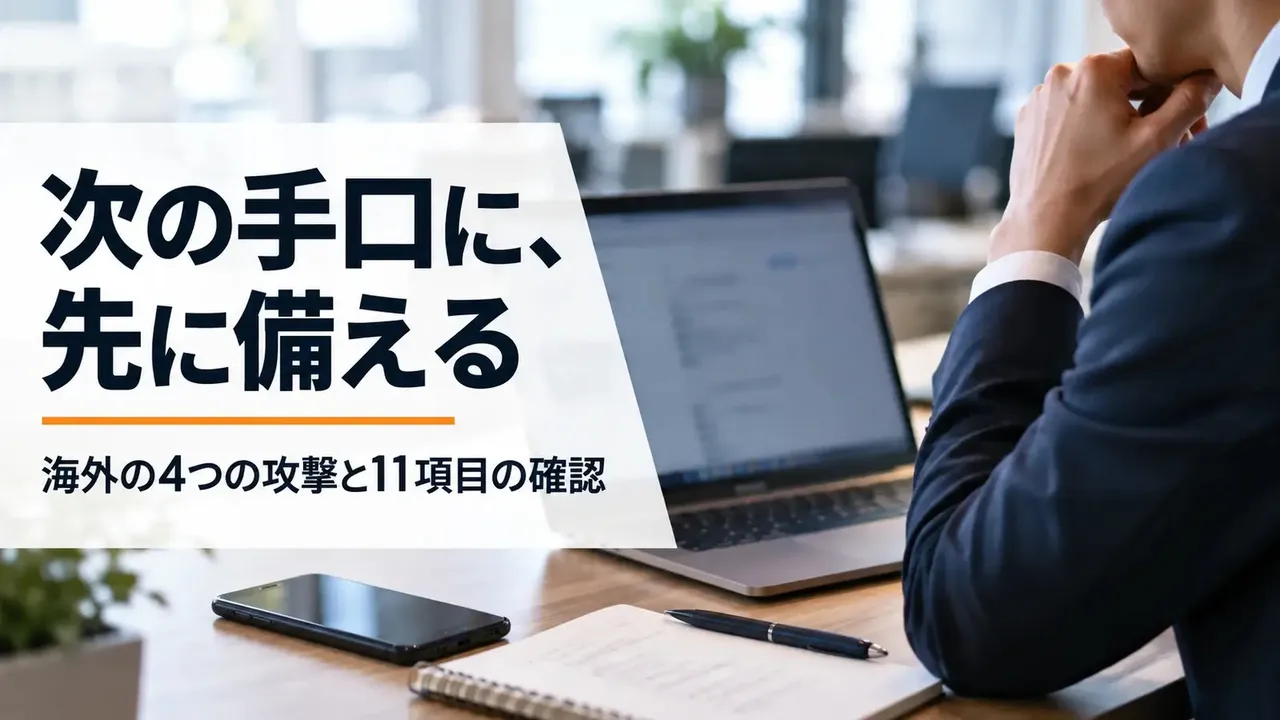
リブランディング株式会社は2026年10月30日、海外で報告されたサイバー攻撃の4手口と、社内で共有できる11項目の対策チェックリストを公開した。対象は「デバイスコードフィッシング」「ClickFix」「ボイスフィッシング」「AIエージェント乗っ取り」。10月28日時点の公開資料を調べたもので、4種類すべての国内被害が増えたと発表したものではない。同社は日本でも同様の手口が使われる可能性があると指摘する。
正規の認証画面や偽の確認画面を悪用
デバイスコードフィッシングは、偽の案内から正規の認証画面に誘導し、攻撃者が指定したコードを入力させる手口だ。パスワードを直接盗まなくてもアカウントへのアクセスを許す危険がある。同社はマイクロソフトの9月の公表資料を引用し、関連基盤「EvilTokens」で1万超の組織と1万2000超の受信箱が侵害されたと紹介。ただし集計期間は示されておらず、直近1カ月の被害件数ではない。
ClickFixは偽の本人確認やエラー解消の画面を表示し、利用者自身に不正なコマンドを実行させる手口。ボイスフィッシングは金融機関や担当者を電話で装い、情報入力や設定変更を促す。今回の調査では、両手口について警察庁が国内向けの注意喚起を出していると説明した。見慣れた画面や電話の指示でも、別の経路で正当性を確認することが重要になる。
AIエージェントが読む指示ファイルも標的に
AIエージェント乗っ取りは、Webサイトなどから保存した「AGENTS.md」といった指示ファイルに悪意ある内容を混ぜ、Claude CodeやCodexなどに作業上の指示として読ませる手口だ。同社はセキュリティ企業Forever Securityが10月22日に報告した事例を引用した。顧客端末で悪意あるファイルを発見した報告と、研究者が検証環境で攻撃を再現した結果は区別する必要がある。
調査では、GMOインターネットグループの「お名前.com デスクトップクラウド」不正アクセスも背景として紹介された。10月28日の第13報に基づく影響の可能性があるサーバーは2万6739件だが、これは実際の被害件数ではない。また、GMOの事案が今回列挙した4手口のいずれかで起きたと確認されたわけではない。別の事件を手口の実証例として結び付けることはできない。
一般社員8項目、情報システム担当者3項目
公開された確認表は、一般社員が確認する8項目と情報システム担当者に尋ねる3項目で構成される。身に覚えのない認証コードを入力しない、電話での変更要求は公式窓口にかけ直して確かめる、意味の分からないコマンドを実行しないといった対策を提示。AIエージェントは不特定のファイルが混在するダウンロードフォルダではなく、信頼できる作業フォルダで使うよう勧めている。
企業側には、多要素認証の適用範囲、デバイスコードの制限、外部公開サービスやVPNの点検、外部サービス侵害時の対応手順などの確認を求める。いずれも単独で攻撃を完全に防ぐ保証はなく、技術的な制御と利用者への周知を重ねる必要がある。今回の発表は新たな国内被害の速報ではなく、公開資料を整理した予防策の提案だ。チェックリスト全文は同社の解説記事で公開されている。
みんなの反応
55件認証画面が本物でも安心できないのか。
コードを入力する前に立ち止まるの大事だな。
ClickFixって名前は初めて知った。
偽の確認画面は普通に引っかかりそう。
電話で急かされたら一度切るのがよさそう。
会社の研修にも入れてほしい内容。
AIツールの指示ファイルまで狙われるのか!
AGENTS.mdを無条件に信用するのは危険だね。
開発フォルダの管理もセキュリティ対策か。
ダウンロードフォルダで起動しがちだったw
チェックリスト11項目なら確認しやすい。
社員8項目と情シス3項目の分け方は実用的。
技術対策だけでは限界があるんだな。
逆に利用者への注意だけでも不十分そう。
多要素認証があれば絶対安全とは言えない。
正規サイトに見えるのが一番厄介だと思う。
画面の指示をそのまま実行するのは怖い。
詐欺の手口がどんどん複雑になるね。
企業の規模に関係なく備えが必要そう。
AI開発ツールを使う職場は要確認だな。
実際の国内被害と海外事例は分けてほしい。
調査と事件の速報を混同しないのは大事。
数字の対象期間が不明なら慎重に見たい。
サーバー数と被害件数は別物だよね。
まずは公式窓口に確認する習慣をつけたい。
知らないコードは入力しない、覚えた。
電話の相手が本物かどうか確認が難しい。
偽エラー画面から攻撃されるの嫌すぎる。
社内の端末設定も見直したほうがよさそう。
チェックリストを共有するだけでも違いそう。
AIエージェントの権限設定も気になる。
指示ファイルの出所確認は徹底したい。
業務でAIを使う人ほど知っておきたい話。
毎回全部を疑うのも大変ではあるけど。
急いでいるときほど危ないんだろうな。
情報システム担当者の負担も増えそう。
対策の優先順位も一緒に知りたい。
何をしてはいけないか明確なのは助かる。
被害を防げるかは運用次第な気がする。
コマンド実行を求める確認画面は即警戒。
認証コードの仕組み自体を学び直したい。
家族にも電話詐欺の注意点を伝えよう。
開発環境と普段の保存先を分けるか。
研究者の再現実験と実被害は別だね。
11項目を全部できている会社は多いのかな。
便利なツールほど権限管理が難しい。
業務用アカウントの認証を見直したい。
怪しい案内を報告できる窓口も必要そう。
クリック一つの油断が大きいの怖いな。
海外の事例でも日本に無関係とは限らない。
チェック項目を定期的に更新してほしい。
AIに読ませるファイルは内容確認が必要。
注意喚起が増えても被害はなくならないね。
セキュリティ教育を年一回で済ませたくない。
まずは自分の操作を見直すきっかけになった。
一致する反応はありません。
情報元
- rebranding.co.jp リンク先:rebranding.co.jp
- prtimes.jp リンク先:prtimes.jp
- rebranding.co.jp リンク先:rebranding.co.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。