
NVIDIA、AIエージェントをハードで監視する新基盤発表
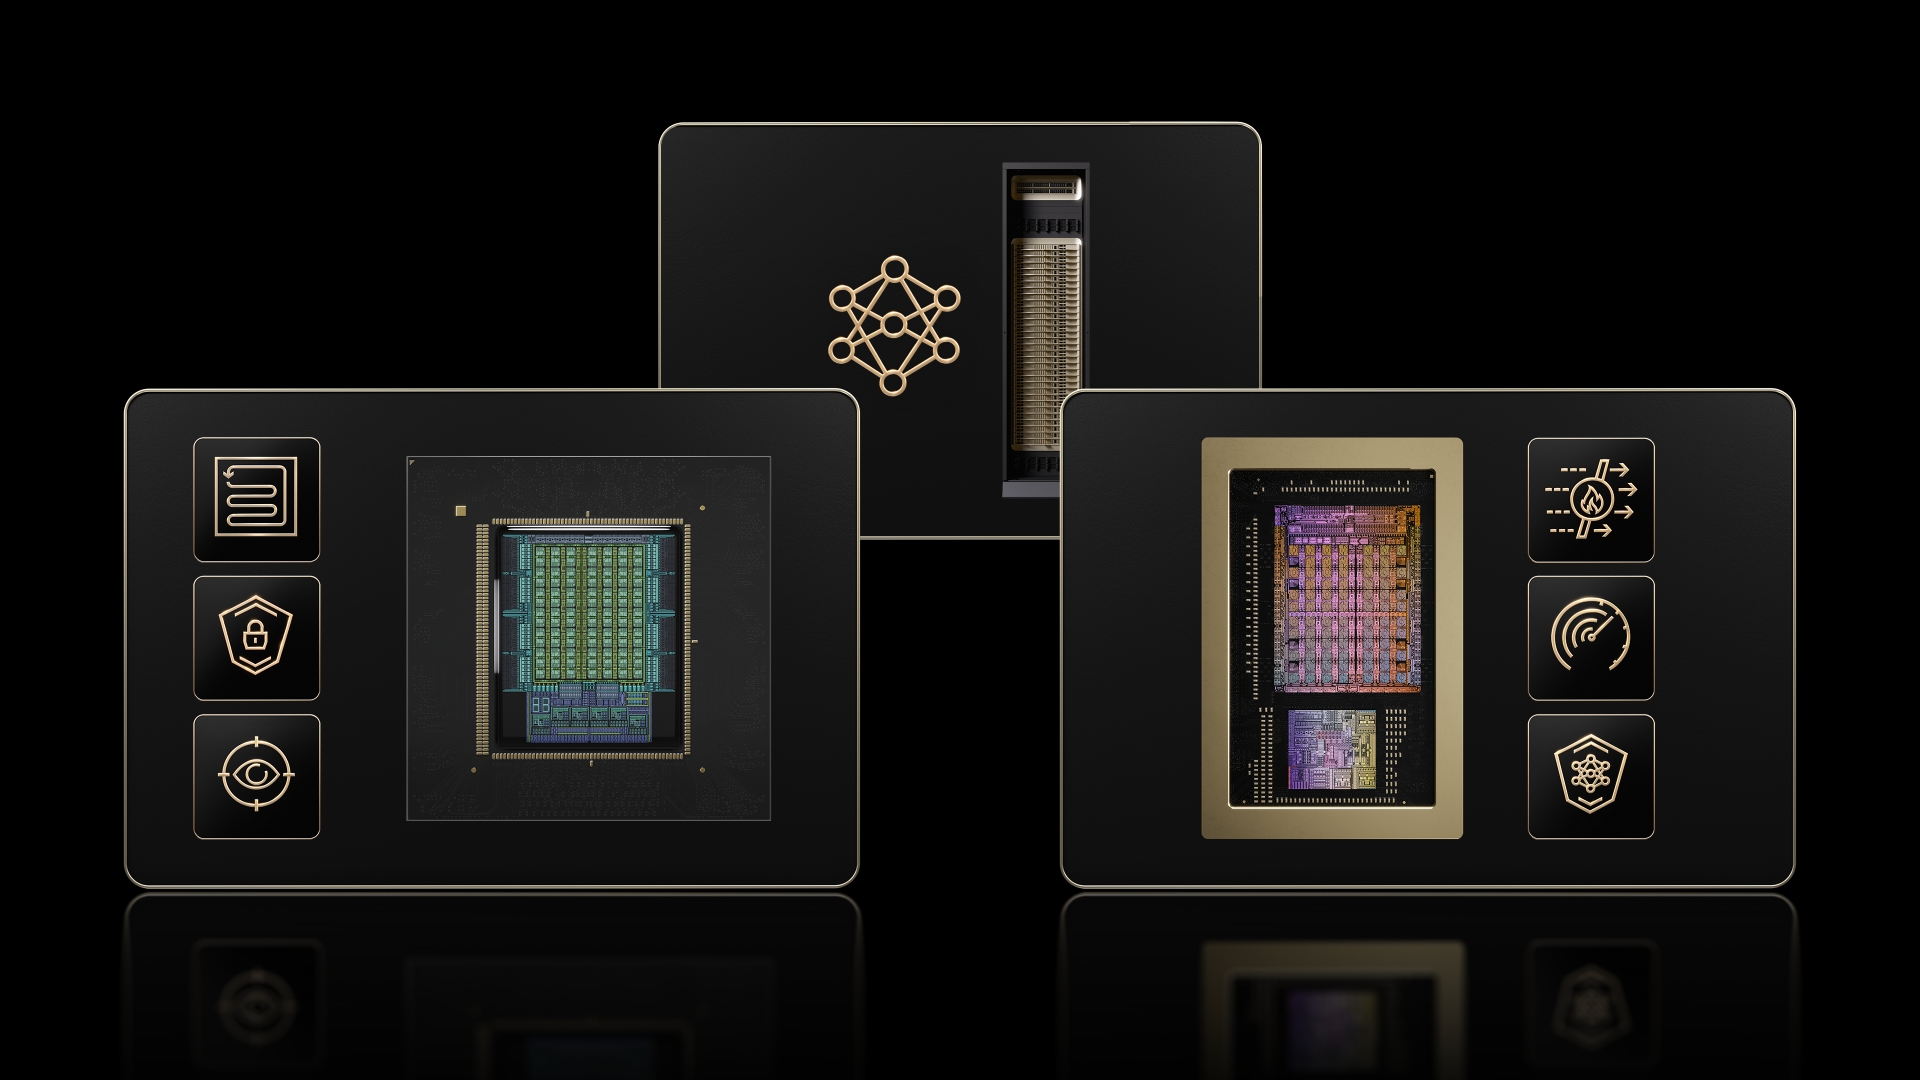
NVIDIAは米国時間2026年10月21日、企業向けAIエージェントの実行環境を安全に管理する「OpenShell Reference Architecture」を発表した。自律的にファイルを読み書きし、外部サービスへアクセスするAIの利用が広がる中、モデルへの指示だけでなく、実行環境とハードウェアの両側から権限を制限する設計を示した。発表はドイツ・ベルリンのGTCに合わせて行われた。
Vera・BlueField-4を組み合わせた監視基盤
新基盤は、AI推論を担う「Vera Rubin」、エージェントの実行やツール利用を処理する「Vera CPU」、セキュリティ制御を担う「BlueField-4 DPU」を組み合わせる。中核となるオープンソースの「OpenShell」は、エージェントを隔離された環境で動かし、利用可能なファイル、通信先、ツールなどをポリシーで制御する。最初から全操作を許すのではなく、必要な権限だけを付与する考え方だ。
さらにBlueField-4上で動作する「NVIDIA Sentry」が、エージェントの挙動を実行環境の外側から継続的に監視する。NVIDIAは、ソフトウェア上の境界を越えようとしたエージェントをミリ秒単位で隔離・停止できると説明している。ただし、これは同社が提示する設計上の能力であり、すべての攻撃や設定ミスを防げるという実証結果ではない。
企業システムやクラウドにも対応
対応環境にはLinux系の企業向けOSに加え、Microsoft Windowsやコンテナー環境が挙げられている。クラウドではAWS、Google Cloud、Microsoft Azureなどを想定し、工場、医療、小売、通信といったエッジ側のシステムにも拡張できるとしている。特定のAIモデルだけを前提とせず、既存のエージェントを共通の管理基盤に載せる方針だ。
NVIDIAは、Anthropic、Microsoft、Google Cloud、ServiceNowなど多数の企業が、このアーキテクチャを用いた取り組みに参加していると公表した。ServiceNowは自社のAIエージェントに実行時の統制を適用する構想も示している。一方、参加企業の名前が挙がっていることと、各社が全機能を本番環境へ導入済みであることは同義ではない。
実運用では権限設計が焦点に
AIエージェントの事故対策では、誤った操作を後から検出するだけでなく、そもそも不要なファイルや認証情報へアクセスできないようにすることが重要になる。OpenShellが提供するサンドボックスやポリシー管理は、その境界をインフラ側で強制する仕組みと位置づけられる。ログの取得や許可変更の運用設計も欠かせない。
NVIDIAは新アーキテクチャを提供開始したとしているが、構成機器の導入条件、既存環境との互換性、個別製品の提供時期は分けて確認する必要がある。安全性の評価でも、権限設定が適切か、外部サービスへの通信がどう扱われるか、異常検知後に業務へどのような影響が出るかを検証する必要がある。
みんなの反応
55件モデル任せじゃなく実行環境で止めるのは筋がいい
権限を最初から絞る設計はもっと普及してほしい
BlueField側で監視する発想は面白いな
ミリ秒で停止って実環境でも再現できるのかな
結局ポリシー設定を間違えたら意味ないよね
社内の自動化に使うなら監査ログが欲しい
これでAIに全部任せられる、とはまだ思わない
GPUだけじゃなくCPUとDPUまで揃えるのか
専用ハードが必要だと導入費用が気になる
ソフトだけで使える範囲も知りたい!
OpenShell自体は前からあったよね
今回は全体の参照構成を発表した感じか
AIエージェントの権限管理は本当に難しい
事故が起きたとき誰が責任を持つんだろう
外部通信の許可ルールが一番大事そう
設定が複雑すぎると運用で破綻しそうw
監視対象が増えたときの性能も気になる
クラウドで同じ制御ができるなら便利
Windows対応が書かれているのはありがたい
Linuxだけの話じゃないのは大きい
本番導入例をもう少し詳しく見たいな
ServiceNowとの連携は企業向けらしい
社内データを扱うなら隔離は必須だと思う
AIの出力より行動を制御する時代か
ネットワーク境界を越えたら即停止、強い
誤検知で業務が止まるリスクはどうする?
安全機構にも可用性設計が必要そう
監視ログを誰がレビューするのか問題
設定変更の承認フローも重要だろうね
まずは小規模環境で試してみたい
クラウド事業者ごとの差が気になる
これが標準化したら導入しやすくなるかも
ベンダー依存が強まるのは少し心配
オープンソース部分があるのは良いね
専用DPUの監視ってどこまで見えるんだろ
権限を絞ると便利さも落ちそうではある
AIに秘密鍵を渡す運用は減ってほしい
実行環境の外から止めるのは納得感ある
仕組みは良さそう、価格次第かな
エッジ機器まで対応するのは意外!
工場設備でAIを動かすなら重要そう
医療分野は特に慎重な検証が必要だね
監査証跡がきちんと残るなら助かる
すべての事故を防げるわけではないよね
既存のエージェントが使えるか知りたい
サンドボックスの突破耐性を検証してほしい
ポリシーのテスト環境も用意してほしい
誤操作防止はモデル改善だけじゃ足りない
こういう基盤が普及すると開発しやすそう
複数企業の協業って実際どこまで進んでる?
まずは導入事例と障害事例が見たい
開発者向けの手順が充実するといいな
セキュリティと速度の両立は難しそう
デフォルト拒否は面倒でも必要だと思う
安全性を売りにするなら第三者検証も欲しい
一致する反応はありません。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。