
HBLAB、PHP2Shell受け脆弱性点検の4手順を公開
この記事のポイント
- PHP2Shellの脆弱性を踏まえ、HBLABが点検手順を公開した
- PHPやアプリケーションの実行環境、依存ライブラリなどを対象にしている
- 修正後の再確認や侵害調査が必要で、サポート終了製品の対応も促している
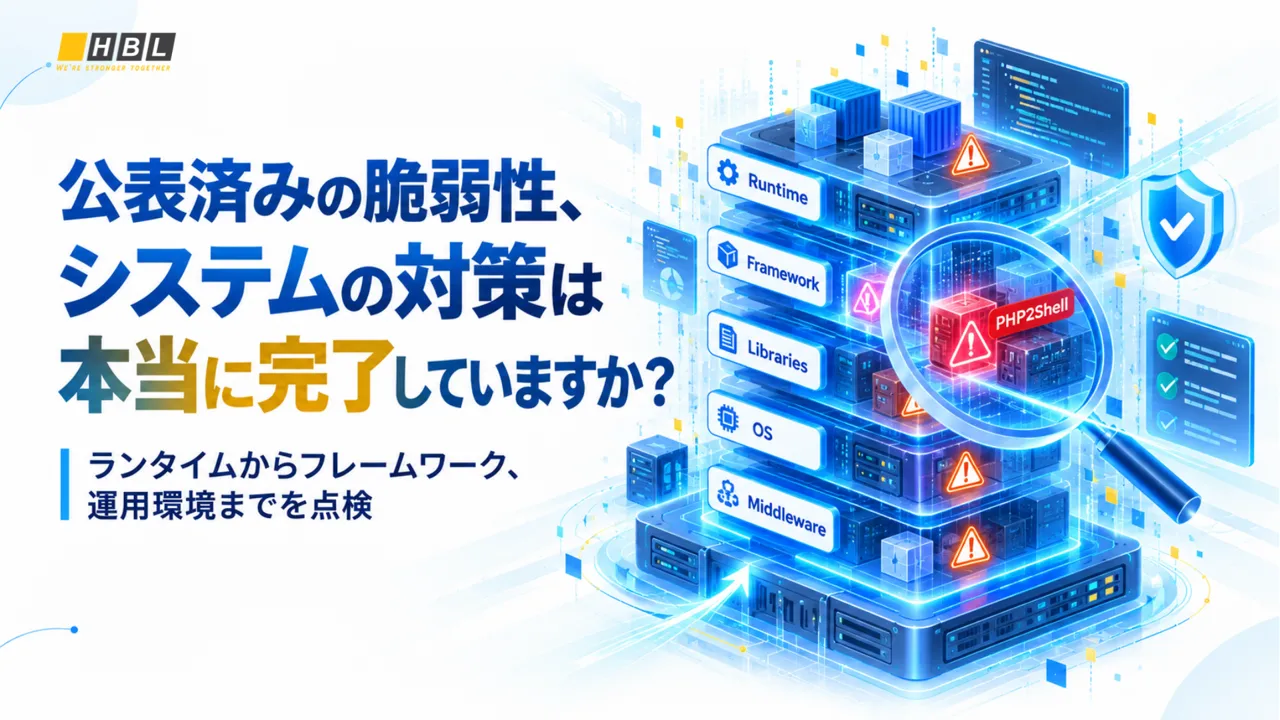
HBLAB JAPAN(エイチビーラボジャパン)は2026年10月30日、企業が既知の脆弱性への対応状況を確認するための「セキュリティ点検チェックリスト」を公開した。10月21日にPHP開発元が修正版を提供した重大な脆弱性「PHP2Shell」を背景に、PHPだけでなく、アプリケーションの実行環境や依存ライブラリ、サーバー設定までを対象にしている。今回の発表は新たな脆弱性の発見ではなく、既知の問題を見落とさないための管理手順の整理だ。
PHP2Shellを受け、構成情報の棚卸しを提案
PHP2Shellは「CVE-2026-109618」と「CVE-2026-109619」の2件を指す。PHP開発元は10月21日、PHP 8.5.12、8.4.27、8.3.36、8.2.35を修正版として案内した。JPCERT/CCも22日に注意喚起を出し、29日に更新。悪用された場合にはPHPの実行権限で任意のコードを実行される可能性があるとして、修正適用と侵害調査を呼びかけている。
点検の4ステップと対象範囲
第1段階は稼働システムの棚卸し。PHP、.NET、Node.jsなどのランタイム、フレームワーク、直接・間接に利用するライブラリ、OSやWebサーバーのバージョンを確認する。社内ツールや検証環境も対象に含め、SBOM(ソフトウェア部品表)などで構成を継続管理する考え方だ。公開サイトだけを調べて終了する運用では、内部の未対応資産が残る可能性がある。
第2段階はリスク評価。脆弱性の深刻度だけでなく、悪用事例の有無、攻撃に必要な条件、インターネット公開状況、業務への影響を合わせて優先順位を決める。第3段階では修正版への更新や設定強化を実施し、サポート終了製品は移行も検討する。HBLABはWAFなどの緩和策を恒久的な修正の代わりにしないよう注意を促している。
修正後も再診断と侵害調査が必要
第4段階は対策の有効性確認だ。再スキャンで脆弱性の解消を確認し、回帰テストで既存機能への影響を点検する。さらに修正前のログや不審な挙動を調べ、認証情報が漏えいした可能性がある場合はパスワードやAPIキーなどの変更を検討する。単にアップデートが成功したことと、侵害されていないことは同義ではない。
HBLABは、ランタイムやフレームワークのバージョン把握、依存関係の管理、サポート終了版の把握、定期的な脆弱性スキャン、新しいCVEが出た際の影響範囲特定という5項目の簡易セルフチェックも示した。同社はアセスメントに関する無料相談も受け付けるが、チェックリストの公開自体と有償サービスの導入は別の話となる。
PHP開発元は、今回の2件について一時的な設定変更だけでは完全な対策にならず、修正版への更新が必要だと説明している。影響を受けるかどうかはPHPの版数や実行環境、製品ベンダーの対応によって異なる。管理者は公式の注意喚起と自社の構成を照合し、更新後の動作確認と過去の侵害有無の調査を分けて進める必要がある。
読者アンケート
PHP2Shellの対応は適切だと思いますか?
回答して統計を見る
管理側のひとこと
PHP2Shellの脆弱性対応には、システムの全構成を把握することが不可欠です。未対応の資産が残らないよう、点検を徹底することが重要です。
みんなの反応
55件まず自分のサーバーのバージョンを確認しないと
パッチを当てて終わりじゃないのが大変
社内ツールって意外と見落としがちだよね
4段階なら手順を整理しやすそう
PHPだけの問題だと思ってた人も多そう
依存ライブラリまで把握するのは骨が折れる
検証環境が放置されてる会社ありそうw
修正前のログも見る必要があるのか
これ、担当者が少ない会社ほど厳しそう
SBOMを普段から作っておく意味が分かる
まず何が動いてるか分からない問題ある
外に公開してないから安全とは限らないね
無料の点検表があるなら目を通したい
アップデート後の回帰テストも必要か
緊急パッチって業務への影響も怖いんだよな
設定変更だけで安心できないのが厄介
PHPの修正版が出てるのは助かる
古いバージョンを使う理由も色々あるしな
サポート切れの移行費用が重そう
APIキーの交換まで考えると作業量すごい
脆弱性対応の優先順位付けは大事だと思う
公開サーバーは特に急いで確認したい
一度棚卸ししてもすぐ情報が古くなる
コンテナの中まで把握できてるかな
個人開発でも参考になる内容かも
運用チームと開発チームの連携が必要そう
セキュリティ担当がいない会社どうするんだ
再診断までセットなのは納得
ログに痕跡がない=無事ではないのね
こういうチェックリストは定期的に使いたい
本番以外の環境も対象なのが重要だな
依存関係のさらに先まで追うの大変!
全部を一気に直せない時の判断が難しい
結局、日頃の資産管理が効いてくる
チェックする担当者を決めるところからだ
ライブラリ更新で別の不具合が出そうで怖い
緊急対応の手順書も見直したくなる
古い社内システムが一番心配かもしれない
アップデート済みでも稼働プロセス要確認
修正した証拠を残す仕組みも欲しいな
脆弱性の点数だけで優先度は決まらないのか
ネット公開の有無は判断材料になるね
サービス停止とのバランスが難しそう
普段からスキャンしておけば楽になるのかな
見えない資産が残ってるのが一番怖い
小規模サイトでもやれる範囲から始めたい
パスワード変更まで必要なら周知も大変
管理対象を一覧にするだけでも価値ありそう
まずは公式の注意喚起を読んでみる
脆弱性が公表された後の動きが重要だね
チェックリストが万能ではない点も忘れずに
運用環境の設定差分も確認したい
リリース後の監視まで考える必要がある
この手の点検、定期作業に組み込みたい
更新と侵害調査は別作業なのがポイントか
一致する反応はありません。
情報元
- prtimes.jp リンク先:prtimes.jp
- www.jpcert.or.jp リンク先:www.jpcert.or.jp
- www.php.net リンク先:www.php.net
- www.php.net リンク先:www.php.net
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。