
KDDIとラック、AI脆弱性管理を開始 3層診断と無料試用
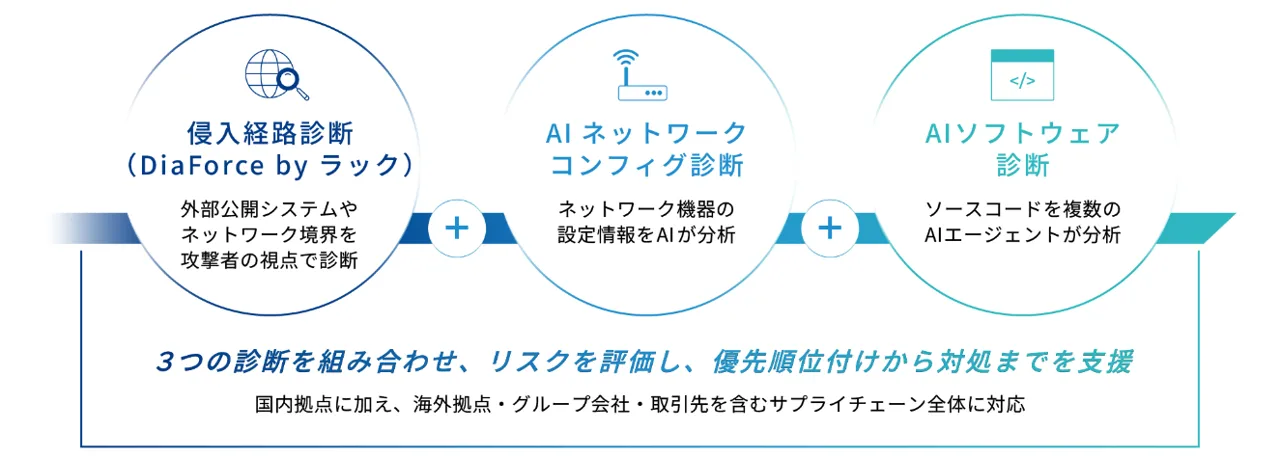
KDDIは2026年10月28日、KDDI総合研究所とラックの技術・知見を組み合わせた法人向け「AI脆弱性管理ソリューション」の提供を開始した。企業のネットワーク機器や業務システム、ソフトウェアに潜むリスクを調べ、攻撃に悪用される可能性や業務への影響を踏まえて対策の優先順位を提示する。単発の診断だけでなく、改善を繰り返す継続的なリスク管理を支援する方針だ。
同サービスは、外部公開資産を調べる「侵入経路診断」、機器の設定を調べる「AIネットワークコンフィグ診断」、プログラムの不備を調べる「AIソフトウェア診断」の3種類で構成される。ネットワーク・インフラからOSやミドルウェア、アプリケーションまでを横断して評価し、個別の診断では見えにくい侵入経路の把握を目指す。
AIと専門家が3種類の診断を組み合わせる
侵入経路診断「DiaForce by ラック」は、インターネットに公開されたシステムやネットワーク境界を攻撃者の視点で確認する。外部からアクセスできる資産やポートなどを調査し、潜在的な攻撃の入口を可視化する。国内本社だけでなく、海外拠点や子会社を含む環境も対象にできるとしている。
AIネットワークコンフィグ診断では、ファイアウォールなどの設定情報をAIが解析する。通信許可の範囲が広すぎないか、多要素認証が設定されているか、保守期限を過ぎた機器がないかなどを確認する。AIによる抽出結果は専門家が評価し、改善策を含む診断レポートとして提示する。
ネットワーク設定からソースコードまで
AIソフトウェア診断では、複数のAIエージェントがソースコードを分析して不備や潜在的な脆弱性を探す。最新の脅威情報と米国CISAのリスクに基づく対応指針を使い、優先度を整理する仕組みだ。KDDIはベンチマークでの性能を公表しているが、数値は同社研究所による条件付きの評価であり、あらゆる環境での検出を保証するものではない。
背景には、VPN機器やリモートデスクトップの設定不備などを起点とする侵入への対策がある。脆弱性が大量に見つかっても、企業の担当者がすべてを同時に修正するのは難しい。今回のサービスは、資産の把握、リスク評価、対処、再評価を継続するCTEM(継続的脅威エクスポージャ管理)の考え方を採用。KDDIグループは必要に応じて設定変更やシステム改修、有事対応も支援するとしている。
無償トライアルは12月28日まで
10月28日から12月28日まで、「AIネットワークコンフィグ診断」の無償トライアルを受け付ける。対象は1企業につきネットワーク機器1台、診断1回まで。利用には機器の設定情報の提供と秘密保持契約(NDA)が必要で、対応できない機種もある。通常の利用料金は個別見積もりで、具体的な費用は公式案内に一律の金額として示されていない。導入を検討する企業は対象範囲や情報の取り扱いを確認する必要がある。
管理側のひとこと
このサービスは、ネットワークやソフトウェアの脆弱性を3層で診断し、対策の優先順位を示します。無償トライアルも用意されており、導入を検討する企業にとって参考になるでしょう。
みんなの反応
55件外部公開の設定ミスって本当に怖いよね
AIだけじゃなく専門家も見るのは安心感ある
機器1台でも無料で試せるのはありがたい
設定情報を渡すのは少し慎重になりたい
これ中小企業でも使える価格なのかな
脆弱性の優先順位が分かるのは助かる!
診断後の修正まで相談できるのが大きい
複数のAIエージェントでコードを見るのか
ネットワークとアプリ両方見るのはいいね
全部の問題を一気に直すのは無理だもんな
無料診断は1台だけなのね、まずは試したい
対応メーカーの一覧がもっと知りたい
保守切れ機器の洗い出しも大事だと思う
AIの誤検出をどう減らすか気になるところ
セキュリティ担当の仕事が少し楽になる?
導入して終わりじゃないのは評価できる
VPN設定の見落としは本当にありそう
ソースコードの診断範囲は要確認だな
レポートが具体的なら現場で使いやすそう
海外拠点まで管理できるのは企業向けだね
価格が問い合わせ方式なのはちょっと不便
機器の設定をAIに読ませる時代になったか
これは情シス担当者には気になるニュース
リスクが高い順に並べてくれるのは便利
無料期間が年末までなのは覚えておきたい
診断で見つかった問題の修正費用も気になる
セキュリティ製品の選択肢が増えたな
脆弱性を見つけるだけでは意味ないもんね
診断結果の説明が分かりやすいと助かる
社内の承認フローが一番大変だったりするw
ファイアウォールの設定確認は地味に重要
AIの検出精度は実環境で検証したいな
人のレビューが入るなら期待できそう
うちの古いルーターも対象になるのかな
情報漏えいリスクを減らせるならいい話
パッチの優先度付けは本当に悩ましい
CTEMって最近よく聞くようになった
診断対象の資産一覧が整ってない会社も多そう
無料試用にもNDAが必要なのは納得
一度きりの点検で終わらないのは良い方向
アプリとネットワークの境目を見てほしい
AIが出した結果を人が確認する設計は妥当
大企業向けなのか中堅にも広がるのか
診断の所要時間も比較してみたい
ソースコードを預ける際の管理方法が気になる
設定ミスを先回りして教えてくれるなら便利
海外拠点のセキュリティ統一は難しそう
無料だからって何でも送るのは危険だよね
どこまで自動化されるのか興味ある
運用まで含めると費用対効果が変わりそう
見つけた脆弱性の再検査もできるのかな
社内のネットワーク構成が複雑だと助かる
まずは公開資産の棚卸しから始めたい
こういうサービスは導入後の支援が重要
技術的な説明があるのは好印象だけど慎重に
一致する反応はありません。
情報元
- newsroom.kddi.com リンク先:newsroom.kddi.com
- biz.kddi.com リンク先:biz.kddi.com
- www.kddi-research.jp リンク先:www.kddi-research.jp
- www.lac.co.jp リンク先:www.lac.co.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。