
BBSec、不正アクセス相談57.4%に 公開資産の点検提言
この記事のポイント
- 不正アクセス相談が増加し、提言が出された
- 対象は小売・EC、旅行・交通、金融、製造・物流など
- 公開資産の点検と継続監視の整備が求められる
株式会社ブロードバンドセキュリティ(BBSec)は2026年10月29日、国内で不正アクセス被害の公表が相次いでいる状況を受け、企業・団体に対して「外部から見えるIT資産」と情報漏えいの兆候を調べ、優先順位を付けて対策するよう提言した。対象として小売・EC、旅行・交通、金融、製造・物流などを挙げ、システム担当者だけでなく事業責任者も点検範囲や対応方針を確認する必要性を示している。
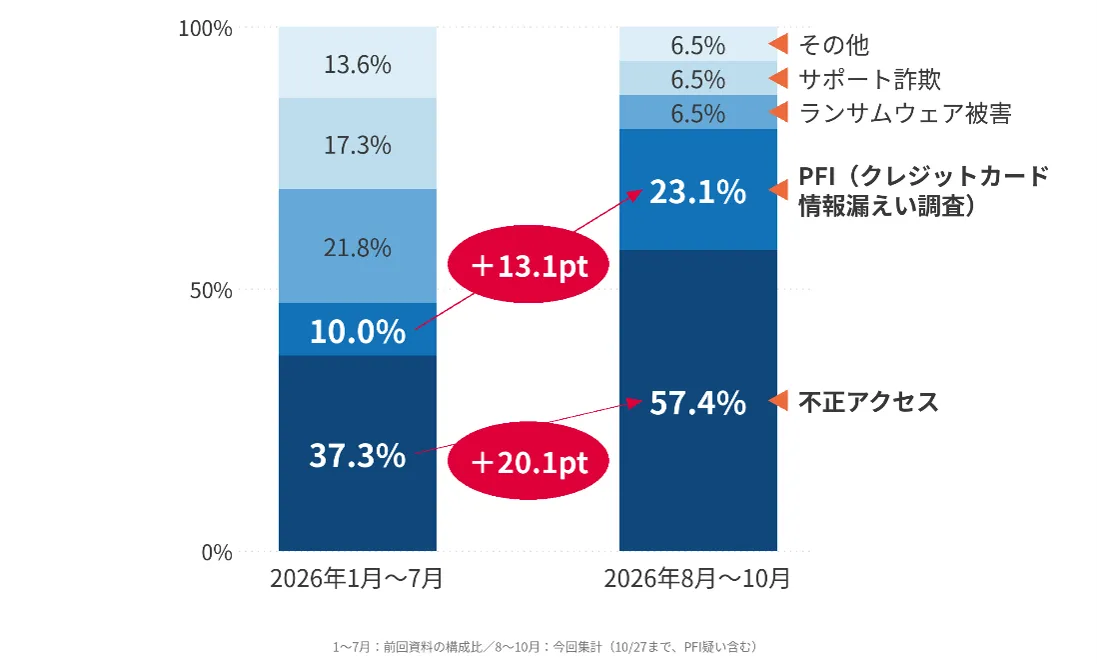
同社に寄せられたセキュリティインシデント相談のうち、不正アクセスに関する相談が占める割合は2026年1~7月の37.3%から、8~10月の57.4%に増えた。差は20.1ポイント。発表資料のグラフでは後者の集計は10月27日までとされる。これは同社への相談の構成比であり、日本全体の攻撃件数が同じ割合で増えたことを示す統計ではない。
社内台帳にない公開システムも調査対象
BBSecがまず求めるのは、攻撃者の視点で公開資産を洗い出すアタックサーフェス管理(ASM)だ。現在使っているWebサイトだけでなく、旧環境や検証用サーバー、委託先が管理する画面なども点検対象に含める。社内の資産台帳だけでは把握しきれない公開システムが残り、想定外の侵入口になる可能性があるためだ。
あわせて、ダークウェブなどに自社の認証情報や顧客情報が流通していないか調べることも挙げた。漏えいの兆候が見つかった場合は、認証情報の無効化やアクセス履歴の確認などを進める。情報漏えいが疑われる場合に、サービス停止などの目立った障害が必ず発生するとは限らない点も注意を促している。
Web・APIの認証と権限を再点検
次の段階では、公開資産の調査結果と事業への影響を踏まえ、優先すべきシステムの脆弱性や設定不備を詳しく確認する。Web画面だけでなく、スマートフォンアプリから使うAPI、管理画面、APIキーやアクセス権限の扱いも対象だ。他の利用者の情報を取得できたり、権限のない操作ができたりしないかを検証し、修正後の再確認まで実施するよう求めた。
侵入後の検知・対応体制も重要
さらにBBSecは、端末・認証基盤・ネットワークのログを整理し、不審な操作を早期に検知する仕組みと、夜間・休日の連絡先、隔離・遮断の手順を整えることを提案した。同社は継続監視のG-MDRなどを支援策として紹介しているが、今回の発表は特定企業で新たな情報漏えいが確認されたという報告ではなく、対策強化を促す提言である。
関連してJPCERT/CCは10月8日に国内組織の不正アクセスについて注意喚起を公開し、23日の更新でAIを用いたペネトレーションテスト基盤を悪用した攻撃試行などを追記した。ただし同機関は、掲載した手法がすべての事案に共通するものではないと説明している。対策の優先順位は、公開範囲、扱う情報、監視体制など各組織の状況に応じて判断する必要がある。
読者アンケート
公開資産の点検は必要な対策だと思いますか?
回答して統計を見る
管理側のひとこと
不正アクセスの相談が増加していることから、企業は公開資産の点検を徹底する必要があります。情報漏えいの兆候を見逃さないよう、継続的な監視が重要です。
みんなの反応
55件相談の半分以上が不正アクセス関連って多いな
37%から57%は結構大きな変化だね
相談の割合と攻撃件数は別物なのは大事
社内に誰も知らない検証サーバーありそうw
古い管理画面が公開されたままなの怖い
まず資産を全部把握するのが難しいんだよな
委託先のシステムまで確認するの大変そう
APIの認可チェックは本当に重要だと思う
ログが残ってなければ原因調査も難しいよね
夜間に気づいた時の連絡網も必要か
ダークウェブ調査って実際どこまで分かるの
パスワードを変えるだけでは不十分な場合もある
対策の優先順位まで決めないと進まない
セキュリティ担当が少ない会社は厳しいな
まず外部公開してるものを棚卸ししたい
数字だけ見ると全部の企業が危険に見える
相談元の業種別データも知りたいところ
これ、調査対象の会社数も気になる
APIキーの管理を見直すいい機会かも
テスト環境のアクセス制限は忘れがち
昔作ったサブドメインが残ってないか確認しよう
攻撃される前に気づける仕組みが欲しい
定期診断だけで十分とは言えないよね
継続監視のコストをどう確保するかが問題
中小企業だと専門人材がいないんだよな
これを機に不要な公開ポートを閉じたい
何を最優先で直すか判断できるのは助かる
新サービス発表ではなく注意喚起なんだね
結局は基本的な権限管理が重要なのか
管理画面が外から見えるのは避けたい
他人のデータが取れないかの検証は必須
セキュリティ対策に終わりがないのがつらい
現場と経営層で危機感に差がありそう
被害が出てからでは対応費用も増えるよね
AI悪用の攻撃試行まであるのか…
でもAIが全事件の原因って話ではないよね
検知しても誰も対応できないと意味ない
委託先との責任分界点を確認したくなる
小さなサイトでも管理を怠れない時代だ
ログの保存期間ってどのくらい必要なんだろ
一回調査して終わりだとまた漏れそう
外から見える資産一覧は欲しいな
利用してないサービスの削除も大事そう
こういう数字は母数も出してほしい
相談が増えた理由は複数ありそうだね
緊急時の手順を紙でも用意しておきたい
休日の担当者を決めるのは現実的に難しい
脆弱性だけでなく設定ミスも見ないと
アプリのAPIが盲点になりがちなの分かる
自社の情報が流出してないか気になる
対策費用を経営側に説明する材料にはなる
監視ツールを入れるだけでは安心できない
旧システムの担当者がもういない問題w
公開資産の管理は地味だけど効きそう
数字を過大解釈せず内容を見たいね
一致する反応はありません。
情報元
- prtimes.jp リンク先:prtimes.jp
- www.jpcert.or.jp リンク先:www.jpcert.or.jp
- www.bbsec.co.jp リンク先:www.bbsec.co.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。