
ギブリー、AIサイバー防御サービス開始 脅威情報を5分間隔で確認
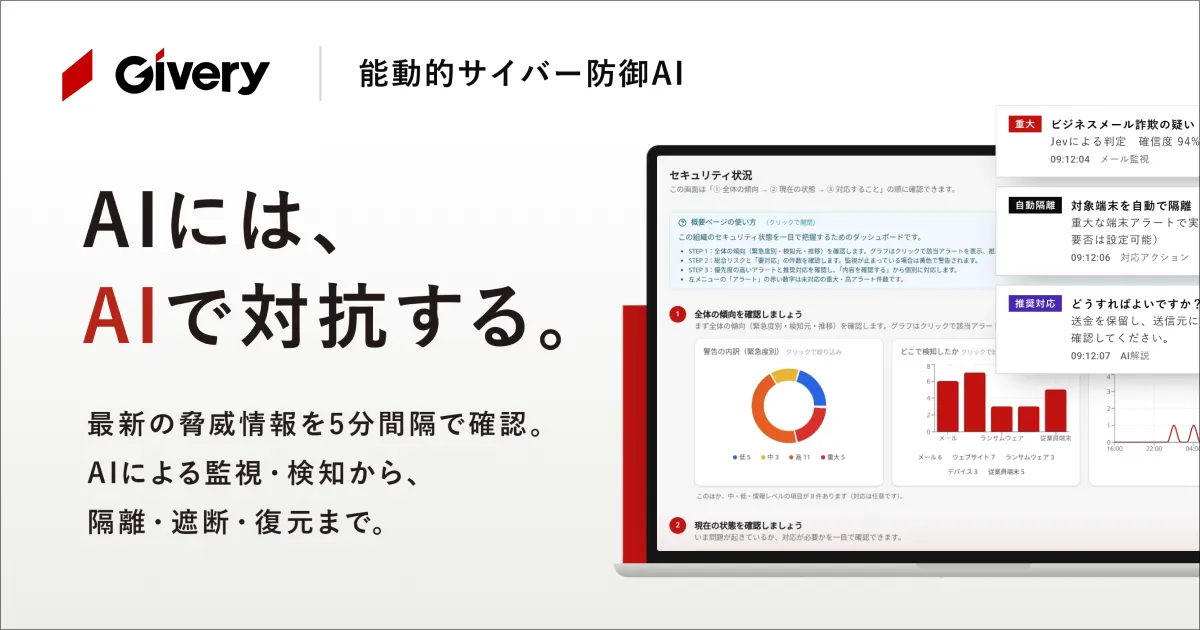
株式会社ギブリーは2026年10月29日、企業向けセキュリティサービス「Givery能動的サイバー防御AI」の提供開始を発表した。メール、Webサイト、デバイス、従業員PC、ファイルという5つの攻撃面を対象に、監視、脅威の判定、対応の優先順位付け、防御・復元を一つのサービスで支援する。人員が限られる企業の運用負荷を軽減することが狙いで、同社は24時間365日の監視体制を掲げている。
メール判定AI「Jev」と過去10年分の情報を連携
メールの判定には、TypeSafeが開発したAIモデル「Jev」を利用する。フィッシングやなりすまし、ビジネスメール詐欺などのカテゴリーと脅威スコアを判定し、確認すべきメールを絞り込む。一方、RAG(検索拡張生成)では過去10年分の公開セキュリティ情報や最新の脅威情報を検索し、社内の監視データと照合する。生成AIはその根拠を使ってリスクの優先度や推奨対応を日本語で説明する設計だ。
脅威情報は5分ごとに更新を確認
外部情報の収集対象は、The Hacker News、JVN、CISA Cybersecurity Advisories、SecurityWeekの4つ。新着・更新の確認間隔は5分で、悪用が確認された脆弱性をまとめる「CISA KEV」は日次で更新する。新しい情報を取り込むと、登録されたWebサイトやデバイスの再スキャンを自動で開始し、利用中の製品やバージョンへの影響を照合する。なお、5分という数字は情報の確認間隔であり、攻撃の検知や対処が5分以内に完了するという意味ではない。
端末の隔離やバックアップ復元にも対応
従業員PCでは不審なプロセスやワーム感染を疑わせる通信を監視し、重大なアラートに応じて端末隔離や通信先の遮断につなげる。これらの防御アクションは、管理者の承認を必要とするか設定できる。ファイル監視では暗号化の兆候や大量変更などを検知し、バックアップからのワンクリック復元を提供する。公式サービスページでは保護対象ファイルのバックアップを24時間間隔、既定7世代と説明している。
メールのデータ処理と導入形態
メールの脅威判定では、本文を含む情報がJevのAPIに送信される。ただしギブリー側ではメール本文をログやキャッシュも含めて保存しないと説明している。AIが使えない場合も、可能な範囲でルールベースの検知を継続する設計だ。導入形態はクラウド、専用クラウド、オンプレミスから選択でき、通知先にはメール、Slack、Microsoft Teamsなどを用意する。
「能動的防御」の名称と実際の範囲
サービス名に「能動的サイバー防御」を含むものの、政府が法律に基づいて実施するアクセス・無害化措置とは別物だ。対象は利用企業の管理下にある環境で、同社もその違いを明示している。脅威情報の自動収集と対処を組み合わせる仕組みとして注目される一方、実運用での検知精度、誤検知時の対応、導入費用などは個別に確認が必要となる。今回の発表は提供開始と機能の説明であり、導入企業での効果を実証した数値を示すものではない。
みんなの反応
55件これは結構助かるね!
5分で復旧するって話ではないのね、そこ大事
情報収集だけでも相当な負担なので、脆弱性の照合と優先順位付けまで一体化するなら試す価値はありそう
自動隔離は便利だけど誤検知がちょっと怖い
承認ありなしを設定できるなら運用しやすそう
メール本文を外部APIに送る点は確認したい
ギブリー側で本文を保存しない設計は良いと思う
オンプレも選べるのか
費用がどのくらいかが一番気になるんだけどw
人手不足の会社向けだね
セキュリティ担当の仕事が全部消えるわけではない
過去10年分の情報を検索する発想は面白い
古い脆弱性と最新情報を一緒に見られるのいいね
Jevってモデルは今回初めて知った
メールの誤検知と見逃しの両方が気になる。導入前に判定精度を検証したい
アラートをまとめる機能は地味に重要だよな
大量の警告に埋もれがちな現場に刺さりそう
通知が増えすぎない設計なら使いやすそう
Slack通知は便利そうだけど、毎日大量に届くと結局誰も読まなくなるから通知の絞り込みも重要だと思う
Teams対応なのは企業利用を意識してる感じ
自動遮断は設定を間違えると業務停止しそう
まずは承認制で試したい
バックアップが既定7世代なのは確認ポイント
24時間ごとのバックアップで足りるかは業務次第
復元がワンクリックなのは安心材料になりそう
5領域を一括管理するのか
メールと端末の両方を見られるのは便利
既存のEDRとどう住み分けるんだろう
競合製品との比較表が欲しくなるやつ
セキュリティの自動化は今後もっと増えそう
AIが止まってもルール検知が続くのは重要
誤検知の履歴を学習して改善できるのか、どの程度の期間ログを保持するのかも気になるところ
監視対象の台帳整備が先に必要そうだね
古いルーターまで対象にできるのかな
台帳が古いと厳しいw
管理画面の使いやすさが採用の決め手になりそう
日本語で推奨対応が出るのは助かる!
根拠を検索して説明する設計は評価したい
AIが説明した根拠を人が追えるなら良いけど、出典の更新日も表示してほしい
5分ごとにニュースを確認するの、結構細かい
KEVは日次更新なんだね、混同しそうだった
全部のゼロデイを見つけるわけじゃない点に注意
政府の能動的防御と別だと明記してあるの大切
名称が紛らわしいかも
クラウド以外も選べるのは導入の幅が広い
小規模企業でも予算的に導入できるのかな
AIだけでなく人間の判断も残してほしい
復元まで同じ画面でできるなら管理は楽そう
ランサムウェア対策として、復元できることと攻撃を防げることは別なので、そこは分けて評価したい
デモ画面と本番環境の違いは確認したい
情報収集の速さより対処の質が重要だと思う
自動再スキャンは運用担当にとってありがたい
隔離した端末を戻す手順も知っておきたい
サポート窓口も気になる
実績が出てきたら導入事例を読みたいな
一致する反応はありません。
情報元
- givery.co.jp リンク先:givery.co.jp
- givery.co.jp リンク先:givery.co.jp
- prtimes.jp リンク先:prtimes.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。