
スリーシェイク、公開システム点検を無償提供 先着30社
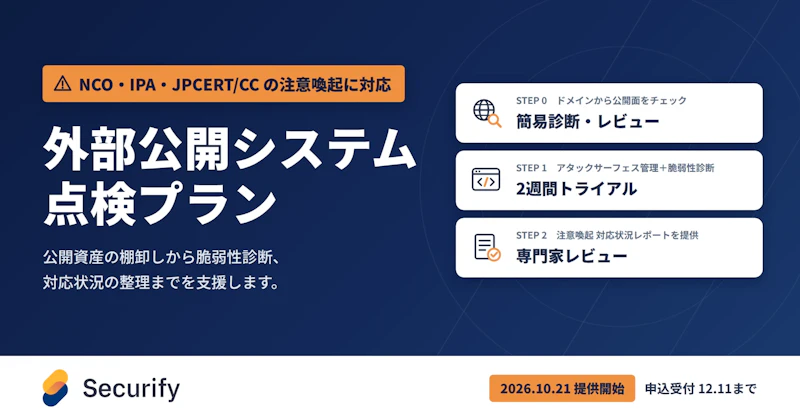
セキュリティサービスを展開するスリーシェイクは2026年10月23日、インターネットに公開された企業システムの点検を支援する「外部公開システム 点検プラン」を発表した。統合セキュリティ基盤「Securify」の機能を使い、ドメインの簡易診断、2週間の製品トライアル、専門家の結果レビューを無償で提供する。サービスは10月21日から始まっており、国内で相次ぐ不正アクセス事案を受けた取り組みだ。
無償プランは簡易診断から開始
申し込み後は20〜30分のオンライン打ち合わせを行い、対象ドメインから外部に見える公開状態を確認する。簡易診断の対象はTLS/HTTPSの設定、主要なセキュリティヘッダー、関連サブドメイン、既知の脆弱性が公表されたソフトウェアの利用状況、公開情報の漏えい痕跡など。診断は対象システムに負荷を与えない方法で実施すると説明している。
ASMとWeb脆弱性診断を2週間試用
2週間の試用では、アタックサーフェスマネジメント(ASM)で公開サブドメインやポート、利用ソフトウェアとバージョン、外部に露出した管理画面、サポート終了製品などを洗い出す。企業が認識していない公開資産も含め、外部からの到達性に応じて対応優先度を整理する仕組みだ。単に脆弱性の有無を見るだけでなく、公開する必要のない機能を見直す材料にもなる。
同じ試用期間中には、公開Webアプリケーションを対象とした自動脆弱性診断も利用できる。インジェクションや認証・認可の不備、公開すべきでないファイルやディレクトリの露出などを点検し、修正後の再診断にも対応する。提供元によると試用中の診断回数に制限はなく、点検チェックリストも付属する。ただし、自動診断ですべての欠陥を発見できると保証されたものではない。
受付は12月11日まで、先着30社
検出結果はSecurifyの担当者がオンラインで60分間レビューし、「対応済み」「要対応」「本プランでは確認していない範囲」に分類する。注意喚起への対応状況を整理したレポートも受け取れる。受付期間は10月21日から12月11日までで、先着30社を予定し、定員に達すると早期終了する。対象は自社管理のドメインを持つ法人・団体で、開始時に所有者確認がある。取引先など第三者の管理システムは対象外だ。
不正アクセスへの注意喚起が背景
背景には、国内組織で相次ぐ情報漏えいと、行政・専門機関による点検の呼びかけがある。IPAは10月9日、外部公開アプリケーションの棚卸し、異常ログの確認、未適用パッチの調査、利用中の外部サービスやアカウントの点検を求めた。JPCERT/CCも既知の脆弱性の探索やAPIへの不審なアクセスなど、確認された攻撃手法を公表している。今回のプランは、こうした点検のうち外部公開資産の把握と診断を支援する位置づけとなる。
一方、企業のセキュリティ対策は外部からのスキャンだけでは完結しない。内部システムの設定、利用者権限、クラウドサービスのログ、保有データの管理などは別途確認が必要だ。実際にIPAは多要素認証や権限の見直し、ログ保持期間の検討も挙げている。無償の点検を利用する場合も、検出された項目を修正する担当者と期限を決め、対象外とされた領域を継続して点検することが重要になる。
みんなの反応
55件無償でASMまで触れるのはちょっと気になる
先着30社だとすぐ埋まってしまいそう
自社のサブドメイン全部把握できてるかな…
管理画面が外から見えてないか心配になる
2週間あれば一通りの棚卸しはできそう
脆弱性診断を何度も回せるのは助かる!
無料だからといって油断はできないね
専門家レビューが付くのは結構大きい
検出だけで終わらず修正まで進めたい
うちの会社も対象になるのか確認したい
まず自分たちの公開資産を知らないとね
20〜30分の打ち合わせから始まるのか
ドメイン所有者確認があるのは当然だと思う
取引先のサイトは勝手に診断できないんだな
診断結果の優先順位まで出るのはありがたい
セキュリティヘッダーって普段見ないよね
HTTPSだけ整えても十分じゃないんだよな
古い検証環境が残ってないか確認したい
昔のサブドメインが生きてる会社は多そう
公開ポートの洗い出しは定期的に必要だね
無料プランの対象範囲を詳しく知りたい
レポートを監査に使えるのは実務的でいい
チェックリスト付きなのが地味に便利そう
修正後の再診断まで試せるのは良いな
一回の診断で安全になるわけではないしね
社内のログ点検は別でやらないといけない
公開資産の把握って案外難しいんだよな
セキュリティ担当が少ない会社には助かる
先着枠が少ないから導入判断は早めかも
診断の負荷を抑える設計なのは安心材料
本番環境で試すなら調整は必要だろうな
クラウドの設定ミスも気になるところ
認証・認可の問題まで見てくれるのか
ツールが見つけられない欠陥もあるはず
ASMと脆弱性診断の違いが分かりやすい
小規模事業者でも使えるならありがたい
12月11日まで受付でも枠が先に埋まりそう
サポート終了製品の発見は大事だと思う
知らない公開ポートが出てきたら怖いw
担当者レビュー60分は意外としっかりしてる
無料の理由や終了後の扱いも確認したい
結果を誰が対応するか決めるのが大変そう
外部公開面を見直すきっかけにはなるね
検証環境の放置って本当にありがちなんだよ
IP制限だけで満足してたら危ないかも
自社サイトが対象か問い合わせてみたい
診断と運用改善はセットで考えるべき
最近の漏えい報道を見ると他人事じゃない
無料でも対象外の領域は把握しておきたい
まずは管理しているドメインを一覧化だな
定期的な棚卸しの仕組みまで作りたい
発見された問題を放置したら意味がないw
セキュリティ担当者の負担が減るといいな
公開資産の見える化だけでも価値ありそう
期限と先着条件は忘れず確認しておこう!
一致する反応はありません。
情報元
- www.securify.jp リンク先:www.securify.jp
- prtimes.jp リンク先:prtimes.jp
- www.ipa.go.jp リンク先:www.ipa.go.jp
- www.jpcert.or.jp リンク先:www.jpcert.or.jp
- www.securify.jp リンク先:www.securify.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。