
損保ジャパン、保険契約者向け脆弱性監視を12月開始
この記事のポイント
- 損保ジャパン、SOMPOリスクマネジメント、TrendAIがサイバー保険契約者向けに脆弱性監視サービスを開始する。
- 対象はサイバー保険契約企業で、外部公開IT資産を継続スキャンする。
- 12月1日から提供され、未契約企業にも簡易診断が可能となる。
損害保険ジャパン、SOMPOリスクマネジメント、トレンドマイクロの法人向けブランド「TrendAI」は2026年10月28日、サイバー保険の契約企業を対象に、インターネット上に公開されたIT資産のリスクを調べる「SOMPO Cyber Risk Scan(ASM)」を発表した。提供開始は12月1日を予定する。保険による事故後の補償に加え、事故が起こる前に問題を把握する仕組みを用意する取り組みだ。
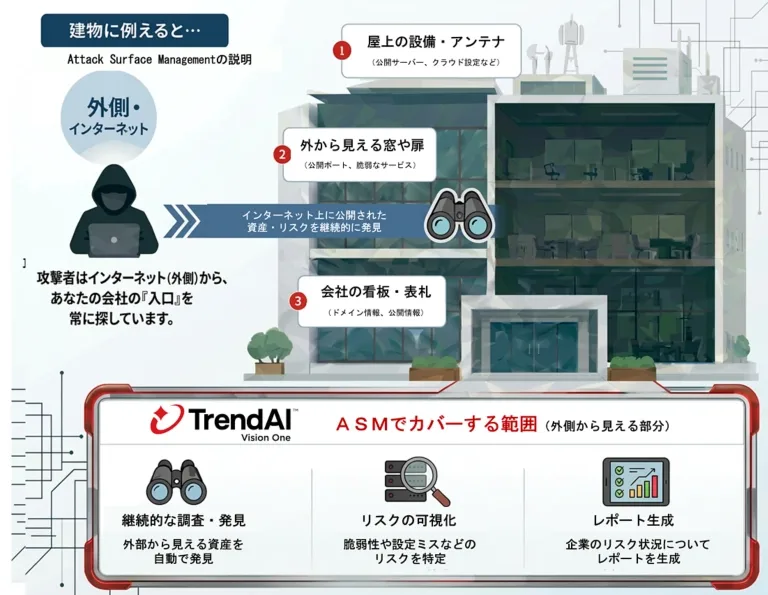
ASMは「Attack Surface Management」の略で、外部からアクセスできるサーバー、クラウド環境、ドメインなどを攻撃者に近い視点で調査し、リスクを継続的に把握する考え方を指す。クラウド利用やリモートワークが広がると、企業が管理すべき公開資産は増えやすい。今回のサービスは、そうした資産の見落としを減らすことを狙っている。
公開IT資産を継続スキャン
対象企業の同意を得たうえで、TrendAIの「TrendAI Vision One」が備えるASM機能を使い、外部公開資産を診断する。契約者には専用ダッシュボードのアカウントが付与され、継続的なスキャン結果を随時確認できる。リスクを検知した際は、改善に向けたヒントとなる情報も参照できるという。検知結果を社内の担当者が確認し、対応の優先順位を考えるための材料になる。
操作方法や診断結果について疑問がある場合は、サポートデスクに相談できる。保険未契約の企業についても、加入を検討する前に一度だけASMの簡易診断を受けられるとしている。ただし、対象となるのは外部公開資産のリスク確認であり、社内ネットワーク全体の安全性を保証するものではない。診断を受けたこと自体が、脆弱性の修正や事故防止の完了を意味するわけでもない。
導入背景と確認すべき条件
3社は、専門人材の確保や導入費用が企業のセキュリティ対策を進めるうえで障壁になっていると説明する。発表資料では、警察庁に報告された2025年の国内ランサムウェア被害が226件に達したことにも触れた。この数値は背景として引用されたもので、今回の新サービスによって被害件数がどれだけ減るかを示す実績ではない。現時点で効果を断定することはできない。
今回の発表では、損保ジャパンのサイバー保険契約者が継続的に結果を確認できること、未契約企業には加入前の簡易診断が用意されることが明示された。一方、すべての契約に自動付帯するか、利用時の追加料金があるか、診断の具体的な実施間隔などは、確認した公式発表では明記されていない。利用を検討する企業は、契約条件や診断範囲を個別に確認する必要がある。
保険と予防対策の連携
3社は今後、事故後の補償だけでなく、潜在的なリスクの可視化と事前対策を通じたサイバーリスク低減を目指す。また、ASMなどで得られる客観的なリスクデータを保険引受の高度化にも活用していく方針だ。継続監視の結果が実際の対策につながるか、保険契約者の運用負担をどこまで軽減できるかが、提供開始後の注目点となる。
読者アンケート
サイバー保険のリスク監視は必要だと思いますか?
回答して統計を見る
管理側のひとこと
保険契約者はリスクを継続的に確認できるようになります。未契約企業も加入前に簡易診断を受けられるので、セキュリティ対策の参考にしてください。
みんなの反応
55件保険と監視がセットになるのは合理的だと思う。
診断結果を見ても直せる人がいない問題がある。
まずは公開資産の棚卸しからだよね。
12月開始なら年末前に確認したい。
ダッシュボードで継続確認できるのは助かる!
追加料金があるかどうかが気になる。
これで全て安全になるわけではないのが大事。
保険会社が予防まで支援する時代か。
未契約でも一回試せるのはいい入口。
うちの会社もサブドメインが増えすぎてるw
検知後の対応手順まで案内されるのかな。
専門家の相談窓口がある点は評価したい。
スキャン結果を放置したら意味ないよね。
中小企業ほどこういう仕組みが必要そう。
どの範囲まで見つけられるのか知りたい。
クラウド資産の見落としって本当に怖い。
自動診断の誤検知が多くないといいな。
社内ネットワークの診断とは別物なんだね。
加入前の簡易診断だけ受けてみたい。
保険料と診断サービスの関係が気になる。
管理画面が分かりやすいなら導入しやすそう。
担当者が毎日見る運用になるのかな。
公開資産が多い会社は優先順位付けが大変。
見つけるだけでなく修正支援もほしい。
攻撃者視点で見るという説明は分かりやすい。
ランサム被害の数字を見ると他人事じゃない。
セキュリティ予算が限られる会社には朗報?
契約条件の詳細はもう少し知りたいな。
こういうのが標準サービスになってほしい。
自社でASMを入れている場合はどうなるんだろ。
重複する診断が増えるのは避けたいところ。
サポートデスクがあるのは地味に重要。
導入して終わりにならない仕組みが必要。
保険の引受にデータを使うのは興味深い。
リスクが高いと保険料にも影響するのかな。
診断対象の同意が必要なのは当然だね。
まずは放置されたサーバーを見つけたい。
専門知識がなくても使えるUIだといいな。
会社ごとの環境差にどこまで対応できる?
公開ドメインの管理漏れはありそうだな。
継続監視なら変化に気付きやすそう。
スキャンの頻度はぜひ公表してほしい。
保険契約者限定の機能なのが少し惜しい。
簡易診断から本格導入につなげる感じか。
修正が必要な項目を整理してくれると便利。
社内で誰が通知を受け取るか決めないと。
サイバー保険の役割が変わってきてるね。
本当に事故が減るかは今後の検証待ち。
情報システム部門の負担が減るなら歓迎。
リスクを可視化できても対応費用は別問題。
保険と技術の組み合わせは面白い試み!
診断結果を経営層にも説明しやすくなるかな。
無料で試せる範囲がどこまでか気になる。
年末年始の監視体制も考えておきたい。
導入後の改善実績が公開されたら見てみたい。
一致する反応はありません。
情報元
- www.trendmicro.com リンク先:www.trendmicro.com
- prtimes.jp リンク先:prtimes.jp
- www.sompo-japan.co.jp リンク先:www.sompo-japan.co.jp
- www.sompo-rc.co.jp リンク先:www.sompo-rc.co.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。