HODL1とRyodan、機密情報を守るAIエージェント共同開発
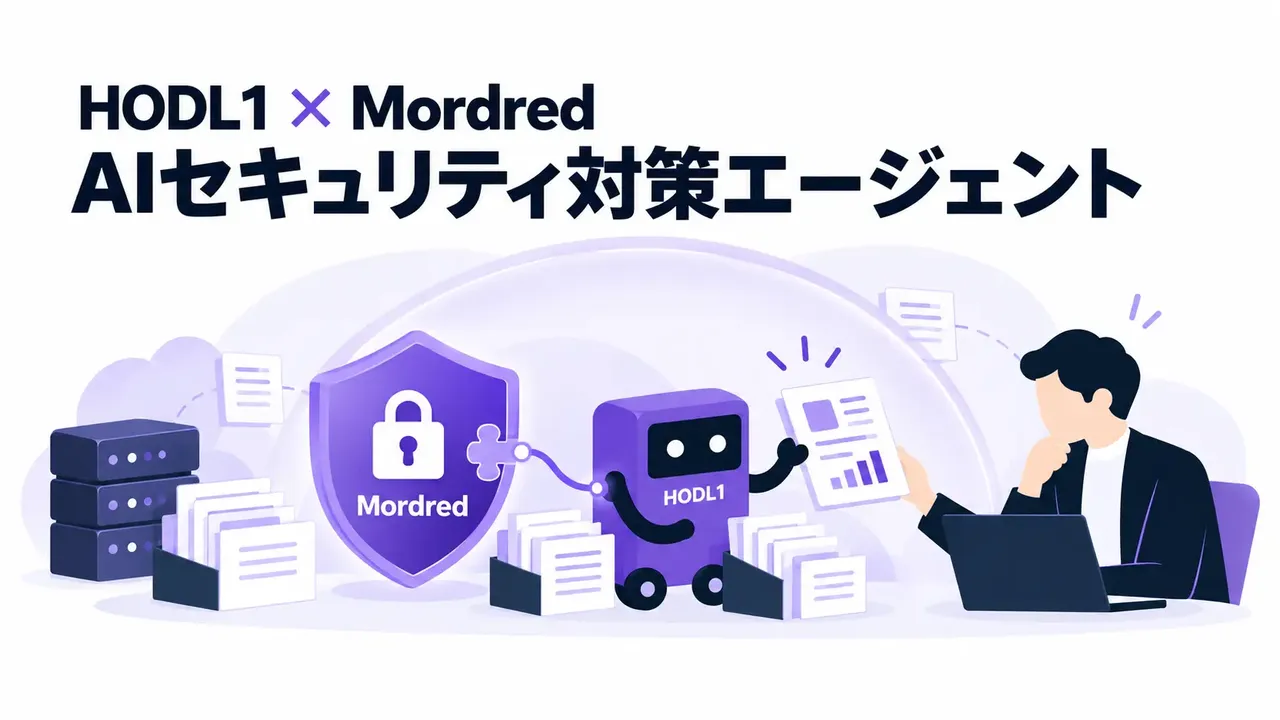
株式会社HODL1は2026年11月2日、スイスの暗号技術企業Ryodan Systems AGと「AIセキュリティ対策エージェント」の共同開発を始めたと発表した。AIエージェントが企業の財務データや取引先情報を扱う際、機密情報の外部送信や意図しない操作を抑える仕組みを目指す。発表は開発開始を伝えるもので、製品の一般提供が始まったわけではない。
Hermes向け「Mordred」で接続先と保存情報を管理
共同開発の中核となる「Mordred」は、Ryodanが10月6日に公開したオープンソースの保護ソフト。Nous ResearchのAIエージェント「Hermes Agent」に組み込むプラグインとして、モデルへの接続先や通信経路、保存する情報を管理する。許可されていない宛先への送信を止めたり、対応するデータを暗号化したりする機能がある。Ryodanの発表によるとMITライセンスで公開されており、ソースコードも確認できる。
HODL1が想定するのは、AIに「秘密を外部に送らないで」と指示するだけではなく、ソフトウェア側で送信先を制限する構成だ。社内で稼働するAIモデルだけを許可する設定なら、Mordredが管理するAI呼び出しの外部送信を防ぐ設計が可能という。ただし、すべての通信や情報を無条件で保護できると確定したわけではなく、実際の保護範囲は利用環境と設定に依存する。
経理・決算業務で社内試験、重要操作は人が承認
HODL1は2026年5月8日から「AI経営管理エージェント」を外部提供しており、決算、経理、内部監査などの業務でAIを運用してきた知見を今回の開発に生かす。新たな構想では、通信の制御と保存情報の暗号化に加え、AIが実行できる操作の範囲を定め、重要な操作には人の承認を求める。誤操作や悪意ある指示への対策を一つの機能だけに頼らず、複数の管理手段で重ねる考えだ。
最初の段階ではHODL1の社内で対象業務を絞って試験運用し、業務品質、運用費用、情報保護の有効性を確認する。外部への意図しない送信を制限できるか、人の承認が適切に働くか、どの保存情報を暗号化できるかなどを検証する計画。結果を踏まえて既存のAI経営管理エージェントへの統合や、顧客企業向けサービスの内容を検討する。
提供時期・価格は未定、推論基盤との連携も構想
今回の発表時点では、共同開発製品の提供開始日、料金、導入可能な環境は確定していない。HODL1は将来、複数のAIモデルをまとめて扱うLLMゲートウェイやGPUによる推論基盤との連携も検討するとしているが、これらも今後の構想にとどまる。現時点で導入効果や情報漏えい防止性能を実証済みの製品として扱うのは適切ではない。
企業のAIエージェント導入では、モデルの回答精度だけでなく、どの情報にアクセスし、どの外部サービスに送信でき、どの操作で人の確認が必要かという運用設計が重要になる。今回の共同開発は、そうした制御を実務の中に組み込む試みだ。今後は社内試験の結果や対応環境、制限をかけた際の業務への影響が、導入判断の具体的な材料となる。
みんなの反応
55件AIに秘密を守れと言うだけじゃ足りないよね
接続先を技術的に制限するのは大事だと思う
実際にどこまで止められるのか気になる
経理データを扱うなら承認フローは必須では
社内試験の結果が出てから判断したい
共同開発開始と製品発売は別の話だよな
こういうセキュリティ対策はもっと増えてほしい
オープンソースを使うのは検証しやすくていい
暗号化しても鍵の管理が甘いと意味ないぞ
運用コストがどれくらい増えるのか知りたい
結局人が承認するなら効率はどうなるんだろ
AIに全部任せるより現実的な設計かも
プロンプトだけで防ぐのは限界あるよね
ローカルモデル限定なら安心感は増す
社外送信を止めても社内の誤操作は残る
設定ミスで全部止まったら業務が大変そうw
試験運用の評価指標を公開してほしい
機密情報を扱う会社には需要ありそう
まだ料金未定なのか、続報待ちだな
監査ログまで確認できるなら便利そう
既存の業務システムとどう連携するのかな
Hermesを使ってない企業は対象外なの?
権限管理と人の承認を分けるのは賛成
攻撃側もAIを使う時代だし守りも必要
漏えい防止をうたうなら第三者検証もほしい
試験段階なのに万能扱いは危険だと思う
AIの操作履歴が追えるかが重要だよね
社内の経理で試すなら実務に近そう
セキュリティと使いやすさの両立が難しい
保存データの暗号化範囲は要チェック
海外企業との共同開発でデータ所在はどうなる
アクセス権限を細かく切れるならありがたい
人間の確認待ちがボトルネックになりそう
重要な支払い処理だけ承認必須にしたい
社内AIだけ許可する設定は分かりやすい
接続先のホワイトリスト管理が大変そう
現場の担当者にも設定を理解できるかな
AIの自動化が進むほどガードも必要だな
導入しただけで安全になるわけじゃない
試験結果で誤検知率も出してほしい!
防御が強すぎて仕事が止まるのは困る
企業向けならサポート体制も気になる
OSSだから誰でもすぐ本番投入とはいかない
経理だけじゃなく人事でも使えそう
秘密情報の分類を先に整えないと厳しいか
既存のAI経営管理サービスとの統合に注目
外部送信の経路が見えるだけでも助かる
障害時にどう復旧するのかも大事
暗号化と承認だけで全部解決はしないよね
モデルを切り替えた時の動作も検証してほしい
どこまでがMordredの守備範囲なのか知りたい
こういう実装の具体例が増えると勉強になる
価格が高いと中小企業は導入しづらそう
人が最終責任を持つ設計なら納得感ある
まずは実証の続報と対応環境の発表待ち!
一致する反応はありません。
情報元
- hodl1.jp リンク先:hodl1.jp
- prtimes.jp リンク先:prtimes.jp
- prtimes.jp リンク先:prtimes.jp
- github.com リンク先:github.com
- hodl1.jp リンク先:hodl1.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。