
九州の情シス300人調査、25%がサイバー攻撃を認識
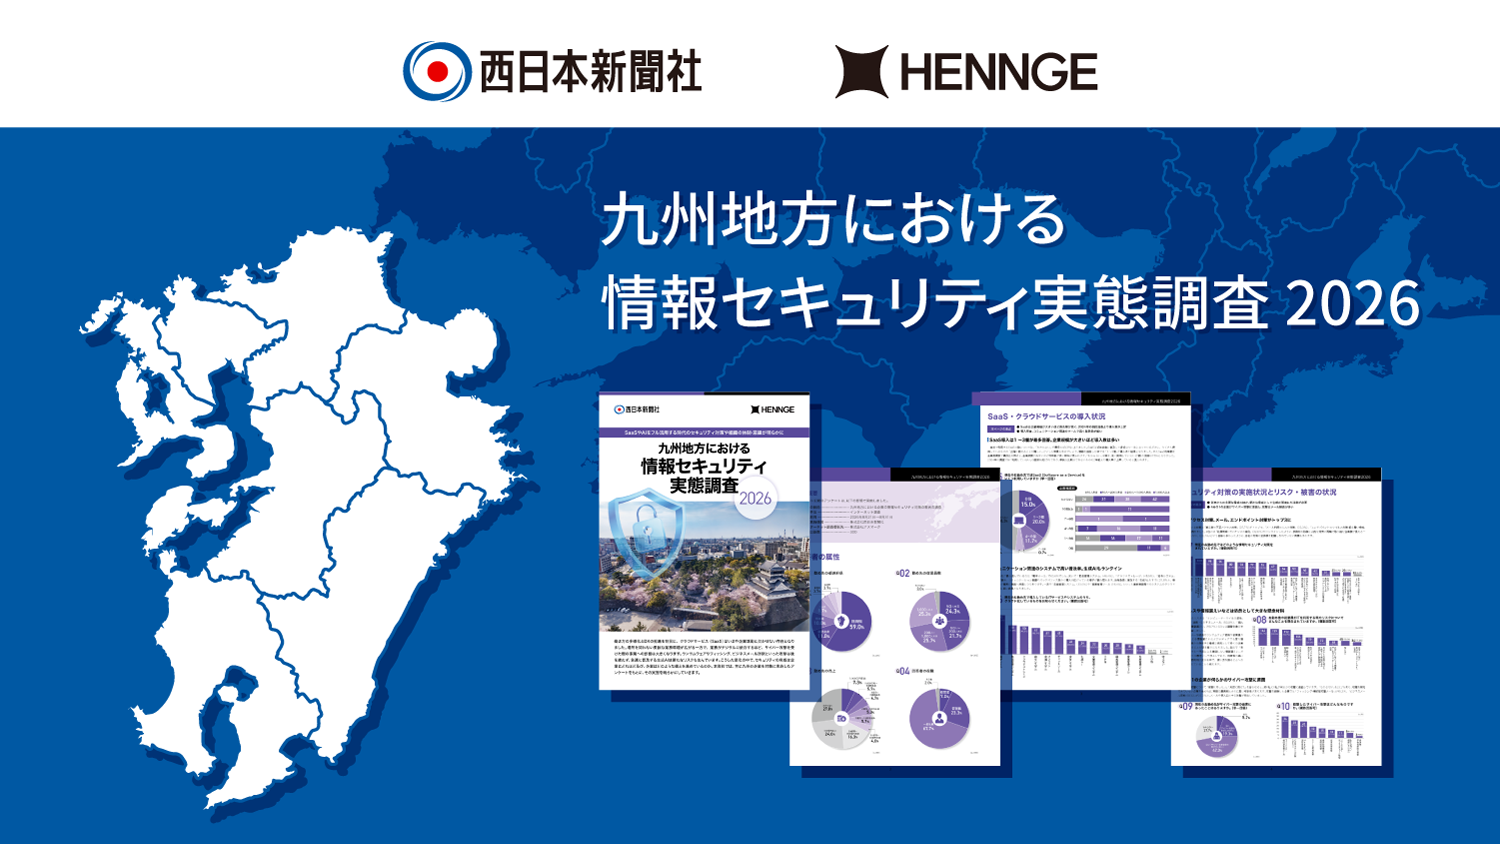
HENNGEと西日本新聞社は2026年10月22日、九州7県の情報システム部門関係者300人を対象にした「情報セキュリティ実態調査2026」を公表した。回答者の25.0%がサイバー攻撃による被害、または攻撃を受けたものの未然に防いだ経験があると答えた。一方、攻撃されたかどうか「わからない」とした回答も27.7%に上る。被害経験と攻撃を阻止した経験は区別して解釈する必要がある。
調査は8月21日から31日まで、福岡、佐賀、長崎、熊本、大分、宮崎、鹿児島の7県に居住する情報システム部門の関係者を対象に実施された。調査方法としてインターネット調査などが用いられ、有効回答は300件。2024年に続く2回目の調査で、今回の結果は回答者の認識を示すものであり、九州の全企業における実際の被害率を直接測定した数値ではない。
攻撃の認識25%、相談先未定は37.7%
想定されるリスクと実際に受けた攻撃の両方で、フィッシングメールやビジネスメール詐欺など、メールを悪用する手口が上位に挙がった。事故発生時の相談先が「決まっていない」と答えた割合は37.7%。専任のセキュリティ担当者がいるとの回答は22.0%、兼任担当者がいるとの回答は26.3%にとどまり、担当者がいない、または存在を把握していないとの回答は合計37.0%だった。
自社の対策が「十分だと思う」と答えた割合は6.7%で、「ある程度十分」を含めても55.0%だった。2024年の前回調査と比べて12ポイント低下している。主催者は、事故に関する報道や法令への対応を背景に危機感が高まっていると分析する。ただし、回答者構成や調査条件の違いもあり、この差だけで実際の防御能力が低下したと断定することはできない。
生成AIの情報漏えい、従来型メール運用にも課題
2024年版にはなかった懸念として、生成AIへの不適切な情報入力による漏えいや、組織の許可を得ない「シャドーAI」の利用が挙がった。新しいAIサービスを導入する際は、利用ルールだけでなく、送信可能なデータの範囲やアクセス権限を定める必要がある。一方、古くからのメール運用にも課題が残り、パスワード付きZIPを送って別途パスワードを通知する「PPAP」を継続しているとの回答は21.3%だった。
メール誤送信対策の実施状況を「わからない」とした回答は40.7%。退職者のメール送受信履歴を確認する手段が「ない」「あるかわからない」と答えた割合は62.7%だった。誤送信防止や監査証跡の確保を個人の注意だけに依存すると、担当者の交代や事故発生時に対応が難しくなる可能性がある。主催者は、人手に依存しすぎないセキュリティ運用の必要性を指摘している。
みんなの反応
55件攻撃されたか分からないが27%超って結構怖い
被害と防御成功を合わせた25%なのは大事な違い
うちも情シスが兼任だから他人事じゃないな
相談先が未定のままなのは緊急時に困りそう
300人調査なら業種別の違いも見てみたい
九州だけじゃなく全国でも同じ調査をしてほしい
メール詐欺って今でもそんなに多いんだ
生成AIの社内ルール、まだ曖昧な会社多そう
シャドーAIって言葉がもう定着してきたのか
そもそも攻撃を受けたことに気付けるのかな
専任22%は思ってたより少なく感じる
小さい会社だと専任を置く余裕がないよね
事故の相談窓口くらいは決めておきたい
情報漏えいが起きたら最初に誰へ連絡するんだろ
対策十分と断言できる人が少ないのは自然かも
12ポイント低下は危機意識が高まった結果かも
数字の変化だけで対策が悪化したとは言えない
AIへのコピペを禁止するだけでは限界ある
入力していい情報の線引きが難しいんだよな
会社支給のAIだけ使えるようにしてほしい
生成AIを全部禁止するのも現実的じゃないw
メールの誤送信って意外と起こりやすい
PPAPまだ使ってるところあるのか…
パスワード別送が安全だと思ってた時期ある
退職者メールの証跡が残らないのは不安
ログの保存期間って誰が決めるんだろう
監査ログを残すにもコストがかかるし難しい
予算がないとセキュリティは後回しになりがち
担当者不在37%はさすがに対策が必要そう
専任がいなくても外部委託はできるはず
ツールを入れるだけで解決する話じゃない
現場の運用が続く設計になっているかが大事
教育だけでフィッシングを防ぐのは無理がある
怪しいメールの訓練って定期的に必要だよね
実際の被害率と回答者の認識は分けてほしい
攻撃を防げた会社も含むのはむしろ前向きな数字
分からないと答えた人の会社が気になる
業種や会社規模ごとの集計も公開されてるかな
2024年と同じ対象者なのかも確認したい
九州の調査結果でも他地域の参考にはなりそう
AIエージェントの権限管理も今後の課題だね
個人アカウントで業務データを扱うのは危険
便利さとセキュリティの両立が難しいな
こういう調査があると社内説明に使いやすい
情シスに全部押し付ける構造は変えてほしい
経営側が事故対応の責任を持つべきだと思う
訓練で連絡網が動くか試すのもよさそう
まずは相談先を一枚にまとめるところからかな
数値だけじゃなく具体的な対策事例も読みたい
メール以外の侵入経路ももっと知りたい
新しいAIの話題より古い運用の穴が気になる
セキュリティ担当の採用が難しい会社も多そう
兼任担当者に必要な時間を確保してほしい
報告しやすい雰囲気も事故対応には必要そう
調査の対象範囲を明示してるのは良いね
一致する反応はありません。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。