カオピーズ、脆弱性診断から修正・再テストまで一括支援
この記事のポイント
- カオピーズが脆弱性診断サービスを開始した
- Webアプリやクラウドなどを対象に診断・修正・再テストを提供
- 重大な脆弱性は1時間以内に通知、料金は個別見積もりとなる
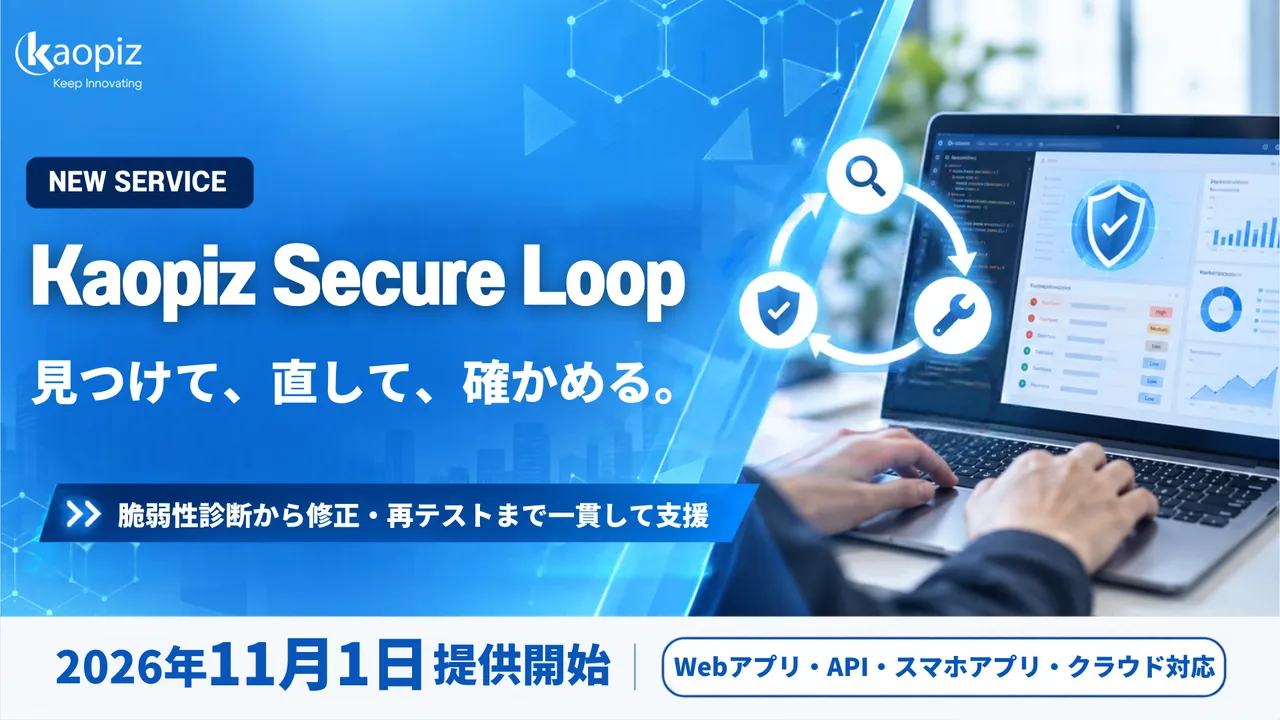
カオピーズは2026年11月2日、企業向けセキュリティ診断サービス「Kaopiz Secure Loop(カオピーズ セキュア ループ)」の提供開始を発表した。サービス開始日は11月1日。WebアプリケーションやAPI、スマートフォンアプリ、クラウド環境などを対象に、脆弱性を発見するだけでなく、修正支援と再テストまで一つの窓口で扱う。開発・保守を手がける同社の知見を診断後の対応にも活用する仕組みだ。
発表の背景として同社は、診断で問題が見つかっても修正担当者が不足したり、専門的な報告書の内容を社内で説明できなかったりする課題を挙げた。さらに、修正を実施しても再確認を省けば、不備が残る可能性がある。診断結果を受け取ることと、実際にリスクを低減することは別の工程であり、今回のサービスはその間をつなぐことを狙っている。
診断・修正支援・再テストを一括提供
基本の流れは「診断」「修正支援」「再テスト」の3段階。診断で発見した問題を報告し、原因調査や修正作業を支援したうえで、対策が適切に機能するかを改めて確認する。対象にはWebサイト、iOS・Androidアプリ、外部公開サーバーやネットワークも含まれる。クラウドはAWS、Microsoft Azure、Google Cloudを挙げており、複数の環境を持つ企業も相談対象になる。
ツールと手動検証を組み合わせる
診断では自動ツールによる洗い出しに加え、専門エンジニアが認可処理、業務ロジック、APIなどの不備を手動で検証するという。評価の基準として、Webアプリ向けの「OWASP WSTG 4.2」(約100項目)や「OWASP API Security Top 10」を掲げる。リスクはCVSSに基づく5段階で評価し、重大な脆弱性を発見した場合は1時間以内に連絡するとしている。
診断担当者にはOSCP、OSWE、BSCP、CPTSなどの実技型セキュリティ資格を持つエンジニアを配置する。報告書は、経営層向けの要約と開発担当者向けの詳細版という2種類を日本語で提供する方針だ。専門知識が異なる関係者に同じ情報を伝え、修正の優先順位や予算を検討しやすくする狙いがある。ただし、すべての脆弱性を検出できると保証する発表ではない。
料金は個別見積もり、監視は別契約
料金は公開定額制ではなく個別見積もり。診断計画が確定してから約1週間で診断を開始する目安を示し、導入前には30分の無料相談も受け付ける。再テスト後に24時間365日の継続監視を希望する場合は、同社の運用保守サービス「KARI MONITOR」を別途契約する必要がある。診断と常時監視は同一料金に含まれるわけではない。
導入を検討する企業にとっては、対象システムの範囲、修正作業の責任分担、再テストの回数、追加費用を事前に確認することが重要になる。特にAPIの認可不備やクラウド設定ミスは、単純な自動スキャンだけでは評価しにくい場合がある。今回の発表で確認できるのはサービス内容と提供条件であり、導入社数や脆弱性削減率などの実績値は示されていない。
読者アンケート
脆弱性の修正は専門業者に依頼すべきだと思いますか?
回答して統計を見る
管理側のひとこと
脆弱性の修正と再テストを一括で対応できる点が特徴です。 企業では対象範囲や費用について事前に確認することが大切です。
みんなの反応
56件診断だけで終わらないのは助かる
修正まで頼めるなら情シスの負担減りそう
結局いくらかかるかが一番気になる
再テスト込みなのは実務的だな
APIの認可不備も見てくれるの良い
クラウド設定も対象なのはありがたい
小規模企業でも使える価格だといいな。月額ではなく案件ごとの費用なのかな
1時間以内に連絡ってかなり速い
重大度の判断基準は詳しく知りたい
修正担当がいない会社には刺さりそう
日本語の報告書が2種類あるの便利
経営層向けサマリーは地味に重要。技術の話を予算の話につなげるの大変だし
見つけて終わりだと困るんだよね
再テストは何回まで対応するんだろ
監視は別契約か、そこは要確認だね
OWASPに沿うなら比較しやすそう
手動診断の範囲を確認してみたい
全部自動じゃないのはむしろ安心
開発側の修正工数はどうなるのかな
契約前に責任範囲を詰めたいところ
診断から修正まで一本化は合理的
脆弱性って発見後の対応が大変。優先度を決めて改修するだけでも時間がかかる
料金が公開されてないのは悩ましい
約1週間で開始できるのは早めかも
Azureも対象に入ってるのが気になる
自社開発のシステムでも頼めるのかな
セキュリティ人材不足には合いそう
誤検知の扱いも聞いてみたいな
スキャンだけなら他社も多いけどね
修正後の確認まであるのがポイント
資格持ちが担当するのは評価材料
24時間監視まで一括料金じゃないのか
アプリとAPIを一緒に見てもらいたい
レポートを読める人がいない問題w
セキュリティ対策って地味に難しい
CVSSだけで優先順位は決められないよね。実際の公開範囲も見ないと
納期や作業範囲で価格変わりそう
現場と経営層の橋渡しは助かる
スマホアプリの診断も対象なんだ
クラウドの権限周りを見てほしい
実際の導入事例が出てから判断かな
修正パッチの品質保証も気になる
一社で完結するのは調整が楽そう
本番環境の診断方法は慎重にしたい。負荷がかかるテストは事前調整が必要
セキュリティ診断は継続が大事
無料相談で対象範囲を聞けるのね
認可チェックを手動でやるの良い!
診断のたびに別会社を探すの面倒
修正を丸投げできるわけではないよね
検出率のデータも見てみたい
大きい企業ほど契約調整が大変そう
運用監視まで頼むと総額どうなる?
再テストの結果が明確なら助かる
Webとスマホをまとめて依頼したい
担当者が変わらず進むなら便利
まずは見積もりの内訳が知りたい
一致する反応はありません。
情報元
- prtimes.jp リンク先:prtimes.jp
- kaopiz.com リンク先:kaopiz.com
- kaopiz.com リンク先:kaopiz.com
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。