
MBSD、AI脆弱性診断の有償試行を開始 SAST・DASTに対応
三井物産セキュアディレクション(MBSD)は2026年10月23日、AIを使って開発中のソフトウェアの脆弱性確認を支援する「AI DevSecOps」の有償トライアルプログラムを開始した。正式サービス化に先立ち、実際の開発・運用環境で有効性と運用性を検証する位置づけだ。募集対象や契約条件の詳細は同社への問い合わせが必要で、現段階で一般向けの無償サービスが公開されたわけではない。
ソースコードとWebアプリをAIで確認
トライアルで提供する中心機能は「AI×SAST」「AI×DAST」と診断結果の精査・トリアージ支援の3つ。SASTはソースコードなどを実行せずに調べる静的解析、DASTは動作するWebアプリにリクエストを送り挙動を確かめる動的診断を指す。異なる検査手法を組み合わせ、開発ライフサイクルの中で継続的に問題を発見しやすくする狙いがある。
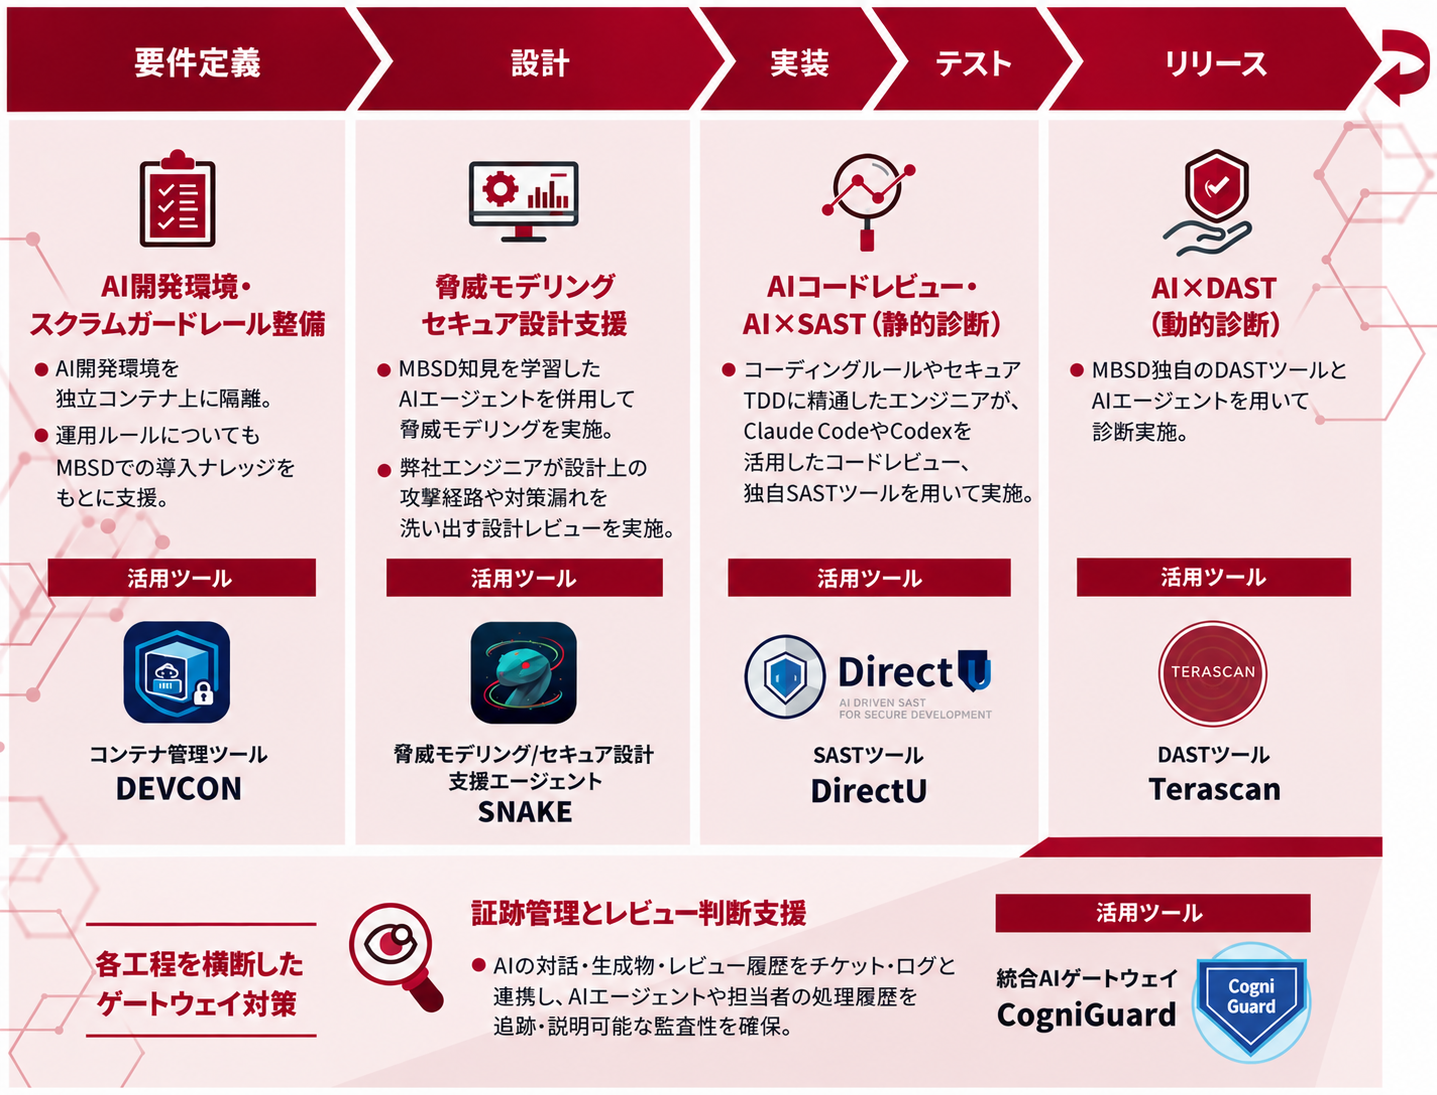
同社は20年以上の脆弱性診断の知見を基にした仕組みだと説明している。公開された支援イメージには、要件定義から設計、実装、テスト、リリースまでの工程と、脅威モデリング、コードレビュー、動的診断などの作業が並ぶ。ただし、この図に載った機能すべてが今回の有償トライアルで利用できるという意味ではない。現時点の提供範囲は前述の3項目が中心だ。
有償トライアルは1サイト100リクエストまで
今回の試行は対象範囲を限定し、1サイトあたり100リクエストまでの依頼に対応する。AI診断の導入で直ちに全ページや全機能を網羅できるわけではなく、調査対象を絞った評価が必要になる。発表ではトライアルの一律価格、診断所要時間、検出精度の具体的な数値は提示されていないため、費用対効果や他社サービスとの差は現時点では確定できない。
診断結果の「トリアージ」は、見つかった問題の優先順位や追加確認の必要性を整理する作業を指す。検出件数を増やすだけでは、誤検知の確認や修正順序の判断に負荷が残る。AIによる候補抽出と人間による精査をどう分担するかが、開発チームへの組み込みを評価するポイントになりそうだ。今回の発表は、こうした実運用上の課題も試行で確かめる段階と読める。
手動診断の置き換えではない
MBSDは、現段階のAI診断について、複数画面をまたぐ脆弱性や複雑なビジネスロジックの検出が難しいと明記した。専門エンジニアの手動診断を置き換えるものではなく、対象システムの重要度や診断目的に応じて併用を提案する。定期的な診断にはAIの柔軟な対応を生かし、複雑な仕様の検証には人の判断を残すという役割分担だ。
今後は試行企業のフィードバックを踏まえ、診断コストの削減、速度向上、品質確保を目指す。将来的な拡充先として、セキュア開発プロセスの設計、脅威モデリング、AIコードレビュー、継続運用支援も挙げた。ただし、これらの正式提供日や成果は未発表。AIが脆弱性を自動で完全検出できるという話ではなく、現場で使える診断工程を検証する取り組みとして捉える必要がある。
みんなの反応
55件AI診断の試行が有償なのは現実的だと思う。
1サイト100リクエストだとどこまで試せる?
静的と動的の両方あるのいいね!
複数画面をまたぐ不具合はやっぱ難しいのか。
人間の診断を残す方針には納得。
トリアージ支援が一番助かるかもしれない。
誤検知が多いと現場は逆に疲れるんだよね。
CIにどう組み込めるか知りたい!
価格がまだ出てないのは気になるな。
検出率や誤検知率の実測データを、比較条件と合わせて公開してくれたら判断しやすい。
AI任せにしないと明言してるのは好印象。
100リクエスト、意外と少なく感じるw
まず小規模なアプリで試してみたい。
認証後の画面はどう検査するんだろう。
ログイン周りの脆弱性は特に見てほしい。
業務ロジックの診断は経験がものを言う。
レビュー楽になるかな。
有償でも手戻りが減るなら価値はある。
脅威モデリングまで広がるなら期待。
テストの自動化と混同しない方がよさそう。
実運用でどの程度速くなるかが重要。
脆弱性の優先度付けは難しいから助かる。
ソースコードをどこに送るのか気になる。
機密コードの取り扱い条件は確認したい。
外部委託先でも利用できるのかな。契約や責任分界点がどうなるのか知りたい。
診断の証跡を残せる仕組みがほしい。
既存のSAST製品との差別化が知りたい。
DASTをAI化すると何が変わるんだろ。
定期診断に向くという説明は分かりやすい。
本番環境への負荷が小さいなら嬉しい。
複雑なシステムほど人の目が必要そう。
AI診断を過信しない注意書きは大事。
担当者の確認工数が減るかが勝負だな。
この試行はちょっと気になるw
誤検知の除外を学習できるのかな。
導入するなら検査対象の範囲を明確にしたい。
最初から全部自動化は無理だよね。
100リクエストなら検証用環境向けかな。
脆弱性診断もAI活用が進んできた。
検査結果を開発者に説明できるか重要。
リスクの高い機能を優先して見たい。
手動診断との併用なら安心感はある。
診断速度と精度の両方を見て判断したい。
小さなチームでも導入できる価格だといい。
仕様を理解した診断はまだ難しそう。
有償トライアルで何を測定して、正式版にどんな改善を反映するのかが知りたい。
セキュリティ担当が少ない会社には朗報かも。
診断結果の修正提案まで出るのかな?
どんな脆弱性に強いのか一覧がほしい。
早期導入は十分ありだと思う。
AI診断と手動診断の線引きが明確でいい。
これでセキュリティレビューが楽になる?
まずは試行結果の公開を待ちたい。
検出漏れの扱いも契約で確認したい。
診断の品質評価をどうするか興味ある!
一致する反応はありません。
情報元
- www.mbsd.jp リンク先:www.mbsd.jp
- prtimes.jp リンク先:prtimes.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。