CSE、3要素認証のクラウド・ソブリン2モデル提供開始
この記事のポイント
- CSEが3要素認証基盤「SECUREMATRIX」の新モデル2種を提供開始した
- クラウド型と企業保有環境向けの2形態を用意し、中小企業や金融機関などを対象に
- 運用代行や連携機能も提供し、導入にはシステムや要件の確認が必要となる
シー・エス・イー(CSE)は、認証プラットフォーム「SECUREMATRIX」の新たな提供形態として、「SECUREMATRIX IAM クラウド」と「SECUREMATRIX IAM ソブリン」を2026年11月2日から提供開始した。発表自体は10月19日付で、今回のニュースは提供開始日を起点にしたものだ。企業が利用するクラウドサービス、社内システム、端末などの認証を一元的に扱うIAM(Identity and Access Management)の導入と運用を支援する。
Azure上のSaaS型と企業保有環境向けを用意
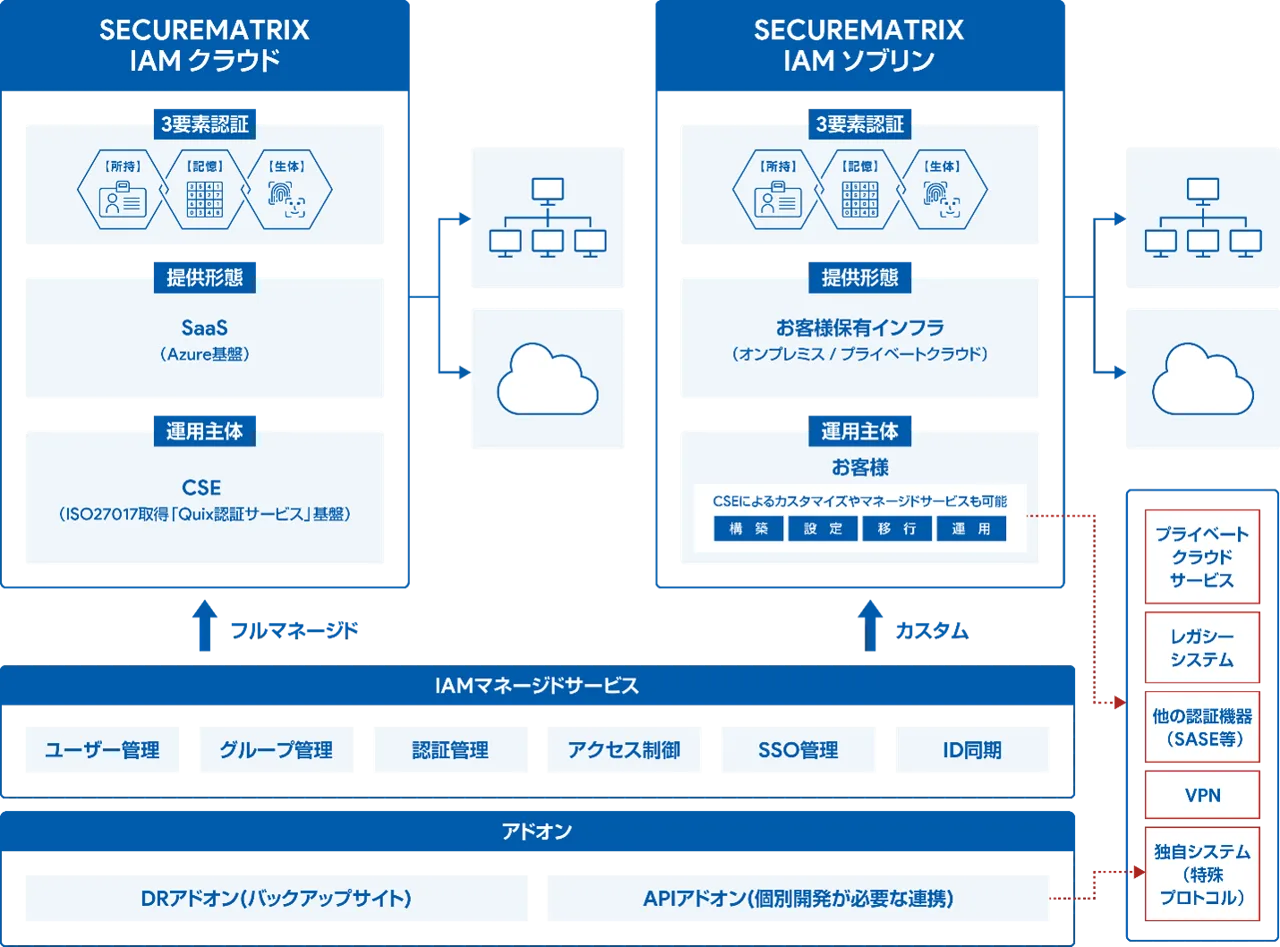
「IAM クラウド」はMicrosoft Azureを基盤にしたSaaS型のサービスで、利用者ごとに独立したシングルテナント環境を提供する。セキュリティパッチ適用やバージョンアップはCSEが担当し、利用企業の保守負荷を減らす構成だ。中小・中堅企業や特定部門などを主な対象としている。
一方の「IAM ソブリン」は、企業自身が準備するオンプレミス環境やプライベートクラウドにSECUREMATRIXを導入するモデル。金融機関、官公庁、重要インフラを保有する組織など、環境の統制や既存システムとの連携が重視される用途を想定する。ここでいうソブリンは、認証基盤を自組織の管理下に置く選択肢を指す。
記憶・所持・生体の認証要素に対応
SECUREMATRIXは、マトリクス認証による「記憶」、デバイス認証による「所持」、FIDO2準拠のパスキー認証による「生体」という要素を組み合わせられる。これらは提供元が示す対応方式であり、導入するだけであらゆるフィッシング攻撃を防止できると確認されたわけではない。認証強度は実際の設定、端末管理、復旧手順などにも左右される。
運用代行と追加連携も提供
両モデルには専門エンジニアによるIAMマネージドサービスが用意される。ユーザーやグループの管理、認証設定、アクセス制御、シングルサインオン(SSO)、ID同期などが対象で、標準SAML連携は3つまでと説明されている。追加機能として、災害復旧を支えるDRアドオンと、既存のオンプレミスシステムなどとの接続を支援するAPIアドオンも挙げられた。
企業にとって重要なのは、認証方式だけでなく、運用責任の所在と既存環境との整合性だ。クラウド型では基盤更新の一部を提供元に任せられる一方、組織固有のネットワーク構成や規制への対応では導入前の検証が欠かせない。ソブリン型は管理上の自由度がある反面、企業側が確保するインフラや運用体制も検討事項となる。
CSEはSECUREMATRIXについて25年にわたる国内開発・販売と累計100万ID超の利用実績を公表している。ただし、今回の2モデルの新規契約数、価格、性能比較などの具体的な数値は公式発表に記載されていない。導入を検討する場合は、対象システム、SSO連携数、障害復旧要件、データの保管場所、契約範囲を個別に確認する必要がある。
管理側のひとこと
新しい認証モデルの導入には、運用責任や環境との整合性をよく確認することが重要です。企業の規模や要件に応じて、適切な選択を検討してください。
みんなの反応
55件Azureで運用できるのは導入しやすそう
ソブリン型があるのは官公庁には大事
3要素を全部必須にする設計なのかな
SSOの標準連携3つは少し気になる
既存の社内システムに繋がるかが鍵
パッチ対応を任せられるのは助かる
料金が公開されていないのが惜しい
認証周りは運用が本当に大変なんだよね
オンプレを残したい会社も多いはず
パスキー対応は今後さらに重要になりそう
移行時のユーザー教育が大変そうw
Azureで運用できるのは導入しやすそう。現場ではどうなる?
ソブリン型があるのは官公庁には大事。現場ではどうなる?
3要素を全部必須にする設計なのかな。現場ではどうなる?
SSOの標準連携3つは少し気になる。現場ではどうなる?
既存の社内システムに繋がるかが鍵。現場ではどうなる?
パッチ対応を任せられるのは助かる。現場ではどうなる?
料金が公開されていないのが惜しい。現場ではどうなる?
認証周りは運用が本当に大変なんだよね。現場ではどうなる?
オンプレを残したい会社も多いはず。現場ではどうなる?
パスキー対応は今後さらに重要になりそう。現場ではどうなる?
移行時のユーザー教育が大変そうw。現場ではどうなる?
Azureで運用できるのは導入しやすそう!比較してみたい
ソブリン型があるのは官公庁には大事!比較してみたい
3要素を全部必須にする設計なのかな!比較してみたい
SSOの標準連携3つは少し気になる!比較してみたい
既存の社内システムに繋がるかが鍵!比較してみたい
パッチ対応を任せられるのは助かる!比較してみたい
料金が公開されていないのが惜しい!比較してみたい
認証周りは運用が本当に大変なんだよね!比較してみたい
オンプレを残したい会社も多いはず!比較してみたい
パスキー対応は今後さらに重要になりそう!比較してみたい
移行時のユーザー教育が大変そうw!比較してみたい
Azureで運用できるのは導入しやすそう。実際の導入事例が気になる
ソブリン型があるのは官公庁には大事。実際の導入事例が気になる
3要素を全部必須にする設計なのかな。実際の導入事例が気になる
SSOの標準連携3つは少し気になる。実際の導入事例が気になる
既存の社内システムに繋がるかが鍵。実際の導入事例が気になる
パッチ対応を任せられるのは助かる。実際の導入事例が気になる
料金が公開されていないのが惜しい。実際の導入事例が気になる
認証周りは運用が本当に大変なんだよね。実際の導入事例が気になる
オンプレを残したい会社も多いはず。実際の導入事例が気になる
パスキー対応は今後さらに重要になりそう。実際の導入事例が気になる
移行時のユーザー教育が大変そうw。実際の導入事例が気になる
Azureで運用できるのは導入しやすそう、選択肢が増えるのは良い
ソブリン型があるのは官公庁には大事、選択肢が増えるのは良い
3要素を全部必須にする設計なのかな、選択肢が増えるのは良い
SSOの標準連携3つは少し気になる、選択肢が増えるのは良い
既存の社内システムに繋がるかが鍵、選択肢が増えるのは良い
パッチ対応を任せられるのは助かる、選択肢が増えるのは良い
料金が公開されていないのが惜しい、選択肢が増えるのは良い
認証周りは運用が本当に大変なんだよね、選択肢が増えるのは良い
オンプレを残したい会社も多いはず、選択肢が増えるのは良い
パスキー対応は今後さらに重要になりそう、選択肢が増えるのは良い
移行時のユーザー教育が大変そうw、選択肢が増えるのは良い
一致する反応はありません。
情報元
- prtimes.jp リンク先:prtimes.jp
- www.cseltd.co.jp リンク先:www.cseltd.co.jp
- www.cseltd.co.jp リンク先:www.cseltd.co.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
次に読む
同じカテゴリの新着と、いま読まれている記事です。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。