
タイムズカー、本人確認画像146万件の外部送信を確認
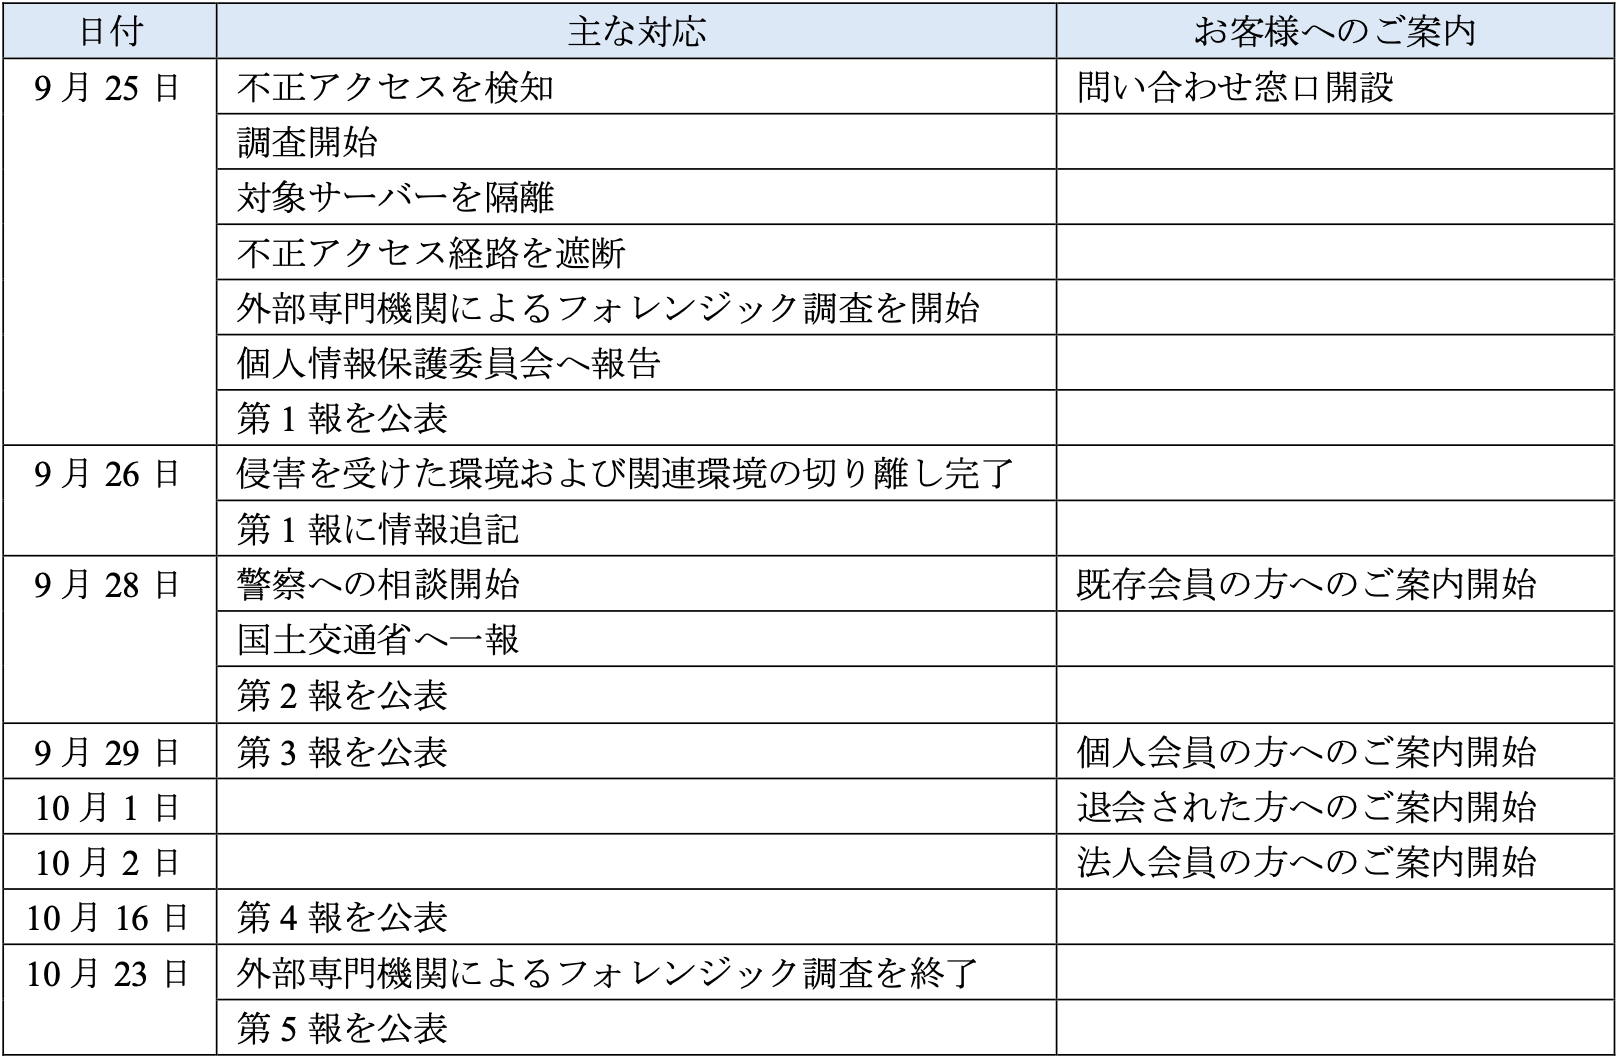
パーク24は2026年10月23日、カーシェアサービス「タイムズカー」のWebシステムに対する不正アクセスについて、外部専門機関の調査結果を公表した。9月25日に異常なアクセスを検知して以降、システム隔離や侵入経路の遮断、ログ解析を進めていた。今回の第5報では、情報の外部送信が確認された範囲や本人確認書類画像の扱い、対象者への対応を具体的に示している。
本人確認書類の画像146万4800件で外部送信の痕跡
同社によると、暗号化して保管していた運転免許証などの本人確認書類画像のうち、146万4800件で攻撃者によるアクセスと外部送信の痕跡が確認された。別の89万1602件はアクセスの痕跡があったものの、外部送信の痕跡は確認されていない。合計235万6402件は画像データの件数であり、そのまま被害者数を示すものではない。従来公表していた約160万件の「漏えいのおそれ」から、調査によって区分を明確にした形だ。
タイムズカーWebシステムでは、氏名・住所・生年月日・電話番号・メールアドレス・運転免許情報などを含む662万8007件のデータについて、アクセスと外部送信の痕跡を確認した。さらに、タイムズクラブのWebシステムへの不正アクセスも判明。連携サービスIDなどにも影響が及んだ。これらは項目別のデータ件数であり、単純に足し合わせて人数とみなすことはできない。クレジットカード番号の全桁とセキュリティコードは保持していないと説明している。
暗号化画像の扱いと3000円相当のお見舞い
画像は暗号化された状態で保管されており、外部送信の痕跡があることは直ちに画像の内容を第三者が閲覧できたことを意味しない。一方、会社側は将来的な復号の可能性を完全には否定できないとしている。画像データへのアクセスと外部送信の痕跡が確認された顧客に対し、現金または金券で3000円相当のお見舞いを行う方針を発表。具体的な交付方法は検討中で、決まり次第対象者へ案内するとしている。
同社は従来、会員登録時に受け取った本人確認書類の画像を、会員期間中と退会後7年間保有していた。今回の事案を受け、会員登録完了後は画像を保有しない運用に変更した。現在保有している画像データも、本人からの削除申請の有無にかかわらず10月末までに削除する予定だ。ただし、過去の画像との同一性を確認するための情報は適切に保全するという。
原因はWebシステムの脆弱性悪用
外部専門機関の調査では、Webシステムの脆弱性を突いた侵入が原因と判断された。攻撃者がシステム内の情報を探索し、取得した情報を利用してデータベースやファイル領域にアクセスしたという。攻撃手法の詳細は二次被害防止のため公表していない。確認された侵害経路への対策は完了し、同一構成のシステム点検と監視強化も進めている。
パーク24は影響を受けた顧客への個別通知と専用窓口での相談受付を継続する。社外取締役と外部専門家による調査委員会で内部統制・ガバナンス面も検証し、年内を目処に情報セキュリティ強化策を公表する方針だ。現時点の公表情報だけで、すべての対象者に同一の情報漏えいが起きたと判断することはできない。心当たりのある利用者は、同社の公式通知と案内を確認する必要がある。
みんなの反応
55件146万件って桁が大きすぎて実感が湧かない
暗号化されていた点は重要な情報だと思う
外部送信と閲覧可能は別なのね、そこは区別したい
お見舞い3000円はどういう基準で決めたんだろう
免許証画像を退会後7年保管していたのは驚いた
削除方針が変わったのは一歩前進かな
すでに送られたデータは消せないのがつらい
自分が対象かどうか通知をもう一度確認したい
最初の発表から情報がかなり具体的になったね
個人情報の件数と人数は分けて説明してほしい
セキュリティ対策が済んでも不安は残るよな
外部専門機関の調査結果が出たのは大きい
暗号化していたから安心、とは言い切れないか
電話窓口があるのは助かる人も多そう
本人確認って便利さとリスクの両立が難しい
他のカーシェアでも保管期間を見直してほしい
補償よりまず再発防止の中身が知りたい
年内の追加説明まで気になることが多いな
パスワード関連の影響範囲も丁寧に伝えてほしい
ニュースを見て初めてこの件を知った…
削除するなら以前の画像は何に使っていたの?
外部送信の痕跡が分かったのは調査の成果だね
影響範囲が広すぎて問い合わせが集中しそう
認証情報の扱いは引き続き慎重に確認したい
金券か現金かは選べるようになるのかな
退会した人にも通知が届くのか気になる
これを機に各社の画像保存ルールを公開してほしい
7年も保有する必要があったのか説明が欲しい
データ削除はいいけど監査の仕組みも必要では
今回の件でWebの脆弱性対策の重要さを感じる
個人情報の管理って本当に難しいな…
漏えいした情報の悪用をどう監視するんだろう
暗号化の方式までは公表しないのかな
情報が追加されるたびに状況を整理したい
とりあえず公式のお知らせを見に行くか
対象者への案内はできるだけ分かりやすく頼む
会社側の説明が数字だらけで読むの大変w
件数の多さより情報の種類が気になる人もいる
免許証画像って特に慎重に扱ってほしい情報
削除を申請しなくても消してくれるのは助かる
不正アクセスの入口を塞いだだけで終わらないで
再発防止策は第三者の評価も示してほしい
こういう発表は更新履歴があると追いやすい
お見舞いの受け取り方法は早めに知りたい!
パスワード変更が必要か公式の案内を見よう
他サービスへの連携IDも影響したのか
暗号化画像の復号リスクってどの程度なんだろ
データの保存期間が長いほどリスクも増える
公表して終わりじゃなく継続報告をお願いしたい
被害人数とデータ件数を混同する見出しは困る
原因が脆弱性だったなら対策の検証も重要
画像を削除するだけで安心できるわけではない
今後は登録時の画像の扱いを確認しようと思う
対応窓口の負担もかなり大きくなりそう
こういう事故が起きない仕組み作りが必要だね
一致する反応はありません。
情報元
- www.park24.co.jp リンク先:www.park24.co.jp
- share.timescar.jp リンク先:share.timescar.jp
- www.park24.co.jp リンク先:www.park24.co.jp
- www.park24.co.jp リンク先:www.park24.co.jp
同じ話題の記事
共通するタグが確認できる記事を、公開日の古い順に掲載しています。
あなたはどう思う?
コメントは投稿後すぐに公開されます。個人情報や不適切な内容は投稿しないでください。
コメント
まだコメントはありません。